客户端调用一个 API 时,通常先完成域名解析,再建立网络与安全连接,请求随后 经过安全防护、负载均衡、API 治理和集群路由,最终到达业务实例。
本文是云服务系列第八篇,承接《云网络基础:VPC、子网、路由与跨网络通信》, 将上一章的地址与路由模型进一步延伸到应用流量入口。
入口架构应按职责组合,而不是照搬固定产品顺序。一个说明性模型如下:
%3btext-align:center%3b%7d%23mermaid-0 .edgeLabel p%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-0 .edgeLabel rect%7bopacity:0.5%3bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bfill:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-0 .labelBkg%7bbackground-color:rgba(232%2c 232%2c 232%2c 0.5)%3b%7d%23mermaid-0 .cluster rect%7bfill:%23ffffde%3bstroke:%23aaaa33%3bstroke-width:1px%3b%7d%23mermaid-0 .cluster text%7bfill:%23333%3b%7d%23mermaid-0 .cluster span%7bcolor:%23333%3b%7d%23mermaid-0 .node .collapsed-indicator%7bfill:%23aaaa33%3bstroke:none%3bopacity:0.6%3b%7d%23mermaid-0 .node .collapsed-separator%7bstroke:%23aaaa33%3bstroke-width:0.75px%3b%7d%23mermaid-0 div.mermaidTooltip%7bposition:absolute%3btext-align:center%3bmax-width:200px%3bpadding:2px%3bfont-family:arial%2csans-serif%3bfont-size:12px%3bbackground:hsl(80%2c 100%25%2c 96.2745098039%25)%3bborder:1px solid %23aaaa33%3bborder-radius:2px%3bpointer-events:none%3bz-index:100%3b%7d%23mermaid-0 .flowchartTitleText%7btext-anchor:middle%3bfont-size:18px%3bfill:%23333%3b%7d%23mermaid-0 rect.text%7bfill:none%3bstroke-width:0%3b%7d%23mermaid-0 .icon-shape%2c%23mermaid-0 .image-shape%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3btext-align:center%3b%7d%23mermaid-0 .icon-shape p%2c%23mermaid-0 .image-shape p%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bpadding:2px%3b%7d%23mermaid-0 .icon-shape .label rect%2c%23mermaid-0 .image-shape .label rect%7bopacity:0.5%3bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bfill:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-0 .label-icon%7bdisplay:inline-block%3bheight:1em%3boverflow:visible%3bvertical-align:-0.125em%3b%7d%23mermaid-0 .node .label-icon path%7bfill:currentColor%3bstroke:revert%3bstroke-width:revert%3b%7d%23mermaid-0 .node .neo-node%7bstroke:%239370DB%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node rect%2c%23mermaid-0 %5bdata-look='neo'%5d.cluster rect%2c%23mermaid-0 %5bdata-look='neo'%5d.node polygon%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.swimlane.cluster rect%7bfilter:none%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node path%7bstroke:%239370DB%3bstroke-width:1px%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node .outer-path%7bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node .neo-line path%7bstroke:%239370DB%3bfilter:none%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node circle%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node circle .state-start%7bfill:black%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.icon-shape .icon%7bfill:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.icon-shape .icon-neo path%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-0 :root%7b--mermaid-font-family:arial%2csans-serif%3b%7d%3c/style%3e%3cg%3e%3cmarker id='mermaid-0_flowchart-v2-pointEnd' class='marker flowchart-v2' viewBox='0 0 10 10' refX='5' refY='5' markerUnits='userSpaceOnUse' markerWidth='8' markerHeight='8' orient='auto'%3e%3cpath d='M 0 0 L 10 5 L 0 10 z' class='arrowMarkerPath' style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-0_flowchart-v2-pointStart' class='marker flowchart-v2' viewBox='0 0 10 10' refX='4.5' refY='5' markerUnits='userSpaceOnUse' markerWidth='8' markerHeight='8' orient='auto'%3e%3cpath d='M 0 5 L 10 10 L 10 0 z' class='arrowMarkerPath' style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-0_flowchart-v2-pointEnd-margin' class='marker flowchart-v2' viewBox='0 0 11.5 14' refX='11.5' refY='7' markerUnits='userSpaceOnUse' markerWidth='10.5' markerHeight='14' orient='auto'%3e%3cpath d='M 0 0 L 11.5 7 L 0 14 z' class='arrowMarkerPath' style='stroke-width: 0%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-0_flowchart-v2-pointStart-margin' class='marker flowchart-v2' viewBox='0 0 11.5 14' refX='1' refY='7' markerUnits='userSpaceOnUse' markerWidth='11.5' markerHeight='14' orient='auto'%3e%3cpolygon points='0%2c7 11.5%2c14 11.5%2c0' class='arrowMarkerPath' style='stroke-width: 0%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-0_flowchart-v2-circleEnd' class='marker flowchart-v2' viewBox='0 0 10 10' refX='11' refY='5' markerUnits='userSpaceOnUse' markerWidth='11' markerHeight='11' orient='auto'%3e%3ccircle cx='5' cy='5' r='5' class='arrowMarkerPath' style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-0_flowchart-v2-circleStart' class='marker flowchart-v2' viewBox='0 0 10 10' refX='-1' refY='5' markerUnits='userSpaceOnUse' markerWidth='11' markerHeight='11' orient='auto'%3e%3ccircle cx='5' cy='5' r='5' class='arrowMarkerPath' style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-0_flowchart-v2-circleEnd-margin' class='marker flowchart-v2' viewBox='0 0 10 10' refY='5' refX='12.25' markerUnits='userSpaceOnUse' markerWidth='14' markerHeight='14' orient='auto'%3e%3ccircle cx='5' cy='5' r='5' class='arrowMarkerPath' style='stroke-width: 0%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-0_flowchart-v2-circleStart-margin' class='marker flowchart-v2' viewBox='0 0 10 10' refX='-2' refY='5' markerUnits='userSpaceOnUse' markerWidth='14' markerHeight='14' orient='auto'%3e%3ccircle cx='5' cy='5' r='5' class='arrowMarkerPath' style='stroke-width: 0%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-0_flowchart-v2-crossEnd' class='marker cross flowchart-v2' viewBox='0 0 11 11' refX='12' refY='5.2' markerUnits='userSpaceOnUse' markerWidth='11' markerHeight='11' orient='auto'%3e%3cpath d='M 1%2c1 l 9%2c9 M 10%2c1 l -9%2c9' class='arrowMarkerPath' style='stroke-width: 2%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-0_flowchart-v2-crossStart' class='marker cross flowchart-v2' viewBox='0 0 11 11' refX='-1' refY='5.2' markerUnits='userSpaceOnUse' markerWidth='11' markerHeight='11' orient='auto'%3e%3cpath d='M 1%2c1 l 9%2c9 M 10%2c1 l -9%2c9' class='arrowMarkerPath' style='stroke-width: 2%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-0_flowchart-v2-crossEnd-margin' class='marker cross flowchart-v2' viewBox='0 0 15 15' refX='17.7' refY='7.5' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto'%3e%3cpath d='M 1%2c1 L 14%2c14 M 1%2c14 L 14%2c1' class='arrowMarkerPath' style='stroke-width: 2.5%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-0_flowchart-v2-crossStart-margin' class='marker cross flowchart-v2' viewBox='0 0 15 15' refX='-3.5' refY='7.5' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto'%3e%3cpath d='M 1%2c1 L 14%2c14 M 1%2c14 L 14%2c1' class='arrowMarkerPath' style='stroke-width: 2.5%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cg class='root'%3e%3cg class='clusters'/%3e%3cg class='edgePaths'%3e%3cpath d='M108.906%2c51.055L121.374%2c45.879C133.841%2c40.703%2c158.776%2c30.352%2c183.051%2c26.846C207.326%2c23.341%2c230.94%2c26.683%2c242.748%2c28.353L254.555%2c30.024' id='mermaid-0-L_Client_DNS_0' class='edge-thickness-normal edge-pattern-dotted edge-thickness-normal edge-pattern-solid flowchart-link' style='%3b' data-edge='true' data-et='edge' data-id='L_Client_DNS_0' data-points='W3sieCI6MTA4LjkwNjI1LCJ5Ijo1MS4wNTQ2OTk2ODE5MDYwN30seyJ4IjoxODMuNzEwOTM3NSwieSI6MjB9LHsieCI6MjU4LjUxNTYyNSwieSI6MzAuNTg0MzYzMzgwNTY0NzY3fV0=' data-look='classic' marker-end='url(%23mermaid-0_flowchart-v2-pointEnd)'/%3e%3cpath d='M258.516%2c57.567L246.048%2c59.972C233.581%2c62.378%2c208.646%2c67.189%2c184.378%2c69.594C160.109%2c72%2c136.508%2c72%2c124.707%2c72L112.906%2c72' id='mermaid-0-L_DNS_Client_0' class='edge-thickness-normal edge-pattern-dotted edge-thickness-normal edge-pattern-solid flowchart-link' style='%3b' data-edge='true' data-et='edge' data-id='L_DNS_Client_0' data-points='W3sieCI6MjU4LjUxNTYyNSwieSI6NTcuNTY2Nzc3MjA4MzIwNzd9LHsieCI6MTgzLjcxMDkzNzUsInkiOjcyfSx7IngiOjEwOC45MDYyNSwieSI6NzJ9XQ==' data-look='classic' marker-end='url(%23mermaid-0_flowchart-v2-pointEnd)'/%3e%3cpath d='M104.155%2c99L117.415%2c106.833C130.674%2c114.667%2c157.192%2c130.333%2c187.786%2c138.167C218.38%2c146%2c253.049%2c146%2c270.384%2c146L287.719%2c146' id='mermaid-0-L_Client_WAF_0' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' style='%3b' data-edge='true' data-et='edge' data-id='L_Client_WAF_0' data-points='W3sieCI6MTA0LjE1NTI5OTgzMTA4MTA4LCJ5Ijo5OX0seyJ4IjoxODMuNzEwOTM3NSwieSI6MTQ2fSx7IngiOjI5MS43MTg3NSwieSI6MTQ2fV0=' data-look='classic' marker-end='url(%23mermaid-0_flowchart-v2-pointEnd)'/%3e%3cpath d='M386.672%2c146L396.372%2c146C406.073%2c146%2c425.474%2c146%2c438.674%2c146C451.875%2c146%2c458.875%2c146%2c462.375%2c146L465.875%2c146' id='mermaid-0-L_WAF_ELB_0' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' style='%3b' data-edge='true' data-et='edge' data-id='L_WAF_ELB_0' data-points='W3sieCI6Mzg2LjY3MTg3NSwieSI6MTQ2fSx7IngiOjQ0NC44NzUsInkiOjE0Nn0seyJ4Ijo0NjkuODc1LCJ5IjoxNDZ9XQ==' data-look='classic' marker-end='url(%23mermaid-0_flowchart-v2-pointEnd)'/%3e%3cpath d='M560.125%2c146L564.292%2c146C568.458%2c146%2c576.792%2c146%2c584.458%2c146C592.125%2c146%2c599.125%2c146%2c602.625%2c146L606.125%2c146' id='mermaid-0-L_ELB_APIG_0' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' style='%3b' data-edge='true' data-et='edge' data-id='L_ELB_APIG_0' data-points='W3sieCI6NTYwLjEyNSwieSI6MTQ2fSx7IngiOjU4NS4xMjUsInkiOjE0Nn0seyJ4Ijo2MTAuMTI1LCJ5IjoxNDZ9XQ==' data-look='classic' marker-end='url(%23mermaid-0_flowchart-v2-pointEnd)'/%3e%3cpath d='M763.5%2c146L767.667%2c146C771.833%2c146%2c780.167%2c146%2c787.833%2c146C795.5%2c146%2c802.5%2c146%2c806%2c146L809.5%2c146' id='mermaid-0-L_APIG_Entry_0' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' style='%3b' data-edge='true' data-et='edge' data-id='L_APIG_Entry_0' data-points='W3sieCI6NzYzLjUsInkiOjE0Nn0seyJ4Ijo3ODguNSwieSI6MTQ2fSx7IngiOjgxMy41LCJ5IjoxNDZ9XQ==' data-look='classic' marker-end='url(%23mermaid-0_flowchart-v2-pointEnd)'/%3e%3cpath d='M991.766%2c146L995.932%2c146C1000.099%2c146%2c1008.432%2c146%2c1016.099%2c146C1023.766%2c146%2c1030.766%2c146%2c1034.266%2c146L1037.766%2c146' id='mermaid-0-L_Entry_Service_0' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' style='%3b' data-edge='true' data-et='edge' data-id='L_Entry_Service_0' data-points='W3sieCI6OTkxLjc2NTYyNSwieSI6MTQ2fSx7IngiOjEwMTYuNzY1NjI1LCJ5IjoxNDZ9LHsieCI6MTA0MS43NjU2MjUsInkiOjE0Nn1d' data-look='classic' marker-end='url(%23mermaid-0_flowchart-v2-pointEnd)'/%3e%3cpath d='M1155.125%2c146L1159.292%2c146C1163.458%2c146%2c1171.792%2c146%2c1179.458%2c146C1187.125%2c146%2c1194.125%2c146%2c1197.625%2c146L1201.125%2c146' id='mermaid-0-L_Service_Pod_0' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' style='%3b' data-edge='true' data-et='edge' data-id='L_Service_Pod_0' data-points='W3sieCI6MTE1NS4xMjUsInkiOjE0Nn0seyJ4IjoxMTgwLjEyNSwieSI6MTQ2fSx7IngiOjEyMDUuMTI1LCJ5IjoxNDZ9XQ==' data-look='classic' marker-end='url(%23mermaid-0_flowchart-v2-pointEnd)'/%3e%3c/g%3e%3cg class='edgeLabels'%3e%3cg class='edgeLabel' transform='translate(183.7109375%2c 20)'%3e%3cg class='label' data-id='L_Client_DNS_0' transform='translate(-40.8984375%2c -12)'%3e%3cforeignObject width='81.796875' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3cp%3eDNS Query%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel' transform='translate(183.7109375%2c 72)'%3e%3cg class='label' data-id='L_DNS_Client_0' transform='translate(-49.8046875%2c -12)'%3e%3cforeignObject width='99.609375' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3cp%3eEntry Address%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel' transform='translate(183.7109375%2c 146)'%3e%3cg class='label' data-id='L_Client_WAF_0' transform='translate(-26.2265625%2c -12)'%3e%3cforeignObject width='52.453125' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3cp%3eHTTPS%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_WAF_ELB_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_ELB_APIG_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_APIG_Entry_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_Entry_Service_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_Service_Pod_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg class='nodes'%3e%3cg class='node default' id='mermaid-0-flowchart-Client-0' data-look='classic' transform='translate(58.453125%2c 72)'%3e%3crect class='basic label-container' style='' x='-50.453125' y='-27' width='100.90625' height='54'/%3e%3cg class='label' style='' transform='translate(-20.453125%2c -12)'%3e%3crect/%3e%3cforeignObject width='40.90625' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eClient%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-0-flowchart-DNS-1' data-look='classic' transform='translate(339.1953125%2c 42)'%3e%3crect class='basic label-container' style='' x='-80.6796875' y='-27' width='161.359375' height='54'/%3e%3cg class='label' style='' transform='translate(-50.6796875%2c -12)'%3e%3crect/%3e%3cforeignObject width='101.359375' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eDNS Resolver%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-0-flowchart-WAF-5' data-look='classic' transform='translate(339.1953125%2c 146)'%3e%3crect class='basic label-container' style='' x='-47.4765625' y='-27' width='94.953125' height='54'/%3e%3cg class='label' style='' transform='translate(-17.4765625%2c -12)'%3e%3crect/%3e%3cforeignObject width='34.953125' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eWAF%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-0-flowchart-ELB-7' data-look='classic' transform='translate(515%2c 146)'%3e%3crect class='basic label-container' style='' x='-45.125' y='-27' width='90.25' height='54'/%3e%3cg class='label' style='' transform='translate(-15.125%2c -12)'%3e%3crect/%3e%3cforeignObject width='30.25' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eELB%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-0-flowchart-APIG-9' data-look='classic' transform='translate(686.8125%2c 146)'%3e%3crect class='basic label-container' style='' x='-76.6875' y='-27' width='153.375' height='54'/%3e%3cg class='label' style='' transform='translate(-46.6875%2c -12)'%3e%3crect/%3e%3cforeignObject width='93.375' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eAPI Gateway%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-0-flowchart-Entry-11' data-look='classic' transform='translate(902.6328125%2c 146)'%3e%3crect class='basic label-container' style='' x='-89.1328125' y='-27' width='178.265625' height='54'/%3e%3cg class='label' style='' transform='translate(-59.1328125%2c -12)'%3e%3crect/%3e%3cforeignObject width='118.265625' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eCluster Gateway%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-0-flowchart-Service-13' data-look='classic' transform='translate(1098.4453125%2c 146)'%3e%3crect class='basic label-container' style='' x='-56.6796875' y='-27' width='113.359375' height='54'/%3e%3cg class='label' style='' transform='translate(-26.6796875%2c -12)'%3e%3crect/%3e%3cforeignObject width='53.359375' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eService%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-0-flowchart-Pod-15' data-look='classic' transform='translate(1274.7109375%2c 146)'%3e%3crect class='basic label-container' style='' x='-69.5859375' y='-27' width='139.171875' height='54'/%3e%3cg class='label' style='' transform='translate(-39.5859375%2c -12)'%3e%3crect/%3e%3cforeignObject width='79.171875' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eReady Pod%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cdefs%3e%3cfilter id='mermaid-0-drop-shadow' height='130%25' width='130%25'%3e%3cfeDropShadow dx='4' dy='4' stdDeviation='0' flood-opacity='0.06' flood-color='black'/%3e%3c/filter%3e%3c/defs%3e%3cdefs%3e%3cfilter id='mermaid-0-drop-shadow-small' height='150%25' width='150%25'%3e%3cfeDropShadow dx='2' dy='2' stdDeviation='0' flood-opacity='0.06' flood-color='black'/%3e%3c/filter%3e%3c/defs%3e%3c/svg%3e)
%3btext-align:center%3b%7d%23mermaid-dark-0%20.edgeLabel%20p%7bbackground-color:hsl(0%2c%200%25%2c%2034.4117647059%25)%3b%7d%23mermaid-dark-0%20.edgeLabel%20rect%7bopacity:0.5%3bbackground-color:hsl(0%2c%200%25%2c%2034.4117647059%25)%3bfill:hsl(0%2c%200%25%2c%2034.4117647059%25)%3b%7d%23mermaid-dark-0%20.labelBkg%7bbackground-color:rgba(87.75%2c%2087.75%2c%2087.75%2c%200.5)%3b%7d%23mermaid-dark-0%20.cluster%20rect%7bfill:hsl(180%2c%201.5873015873%25%2c%2028.3529411765%25)%3bstroke:rgba(255%2c%20255%2c%20255%2c%200.25)%3bstroke-width:1px%3b%7d%23mermaid-dark-0%20.cluster%20text%7bfill:%23F9FFFE%3b%7d%23mermaid-dark-0%20.cluster%20span%7bcolor:%23F9FFFE%3b%7d%23mermaid-dark-0%20.node%20.collapsed-indicator%7bfill:rgba(255%2c%20255%2c%20255%2c%200.25)%3bstroke:none%3bopacity:0.6%3b%7d%23mermaid-dark-0%20.node%20.collapsed-separator%7bstroke:rgba(255%2c%20255%2c%20255%2c%200.25)%3bstroke-width:0.75px%3b%7d%23mermaid-dark-0%20div.mermaidTooltip%7bposition:absolute%3btext-align:center%3bmax-width:200px%3bpadding:2px%3bfont-family:arial%2csans-serif%3bfont-size:12px%3bbackground:hsl(20%2c%201.5873015873%25%2c%2012.3529411765%25)%3bborder:1px%20solid%20rgba(255%2c%20255%2c%20255%2c%200.25)%3bborder-radius:2px%3bpointer-events:none%3bz-index:100%3b%7d%23mermaid-dark-0%20.flowchartTitleText%7btext-anchor:middle%3bfont-size:18px%3bfill:%23ccc%3b%7d%23mermaid-dark-0%20rect.text%7bfill:none%3bstroke-width:0%3b%7d%23mermaid-dark-0%20.icon-shape%2c%23mermaid-dark-0%20.image-shape%7bbackground-color:hsl(0%2c%200%25%2c%2034.4117647059%25)%3btext-align:center%3b%7d%23mermaid-dark-0%20.icon-shape%20p%2c%23mermaid-dark-0%20.image-shape%20p%7bbackground-color:hsl(0%2c%200%25%2c%2034.4117647059%25)%3bpadding:2px%3b%7d%23mermaid-dark-0%20.icon-shape%20.label%20rect%2c%23mermaid-dark-0%20.image-shape%20.label%20rect%7bopacity:0.5%3bbackground-color:hsl(0%2c%200%25%2c%2034.4117647059%25)%3bfill:hsl(0%2c%200%25%2c%2034.4117647059%25)%3b%7d%23mermaid-dark-0%20.label-icon%7bdisplay:inline-block%3bheight:1em%3boverflow:visible%3bvertical-align:-0.125em%3b%7d%23mermaid-dark-0%20.node%20.label-icon%20path%7bfill:currentColor%3bstroke:revert%3bstroke-width:revert%3b%7d%23mermaid-dark-0%20.node%20.neo-node%7bstroke:%23ccc%3b%7d%23mermaid-dark-0%20%5bdata-look='neo'%5d.node%20rect%2c%23mermaid-dark-0%20%5bdata-look='neo'%5d.cluster%20rect%2c%23mermaid-dark-0%20%5bdata-look='neo'%5d.node%20polygon%7bstroke:url(%23mermaid-dark-0-gradient)%3bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-0%20%5bdata-look='neo'%5d.swimlane.cluster%20rect%7bfilter:none%3b%7d%23mermaid-dark-0%20%5bdata-look='neo'%5d.node%20path%7bstroke:url(%23mermaid-dark-0-gradient)%3bstroke-width:1px%3b%7d%23mermaid-dark-0%20%5bdata-look='neo'%5d.node%20.outer-path%7bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-0%20%5bdata-look='neo'%5d.node%20.neo-line%20path%7bstroke:%23ccc%3bfilter:none%3b%7d%23mermaid-dark-0%20%5bdata-look='neo'%5d.node%20circle%7bstroke:url(%23mermaid-dark-0-gradient)%3bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-0%20%5bdata-look='neo'%5d.node%20circle%20.state-start%7bfill:black%3b%7d%23mermaid-dark-0%20%5bdata-look='neo'%5d.icon-shape%20.icon%7bfill:url(%23mermaid-dark-0-gradient)%3bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-0%20%5bdata-look='neo'%5d.icon-shape%20.icon-neo%20path%7bstroke:url(%23mermaid-dark-0-gradient)%3bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-0%20:root%7b--mermaid-font-family:arial%2csans-serif%3b%7d%3c/style%3e%3cg%3e%3cmarker%20id='mermaid-dark-0_flowchart-v2-pointEnd'%20class='marker%20flowchart-v2'%20viewBox='0%200%2010%2010'%20refX='5'%20refY='5'%20markerUnits='userSpaceOnUse'%20markerWidth='8'%20markerHeight='8'%20orient='auto'%3e%3cpath%20d='M%200%200%20L%2010%205%20L%200%2010%20z'%20class='arrowMarkerPath'%20style='stroke-width:%201%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-0_flowchart-v2-pointStart'%20class='marker%20flowchart-v2'%20viewBox='0%200%2010%2010'%20refX='4.5'%20refY='5'%20markerUnits='userSpaceOnUse'%20markerWidth='8'%20markerHeight='8'%20orient='auto'%3e%3cpath%20d='M%200%205%20L%2010%2010%20L%2010%200%20z'%20class='arrowMarkerPath'%20style='stroke-width:%201%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-0_flowchart-v2-pointEnd-margin'%20class='marker%20flowchart-v2'%20viewBox='0%200%2011.5%2014'%20refX='11.5'%20refY='7'%20markerUnits='userSpaceOnUse'%20markerWidth='10.5'%20markerHeight='14'%20orient='auto'%3e%3cpath%20d='M%200%200%20L%2011.5%207%20L%200%2014%20z'%20class='arrowMarkerPath'%20style='stroke-width:%200%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-0_flowchart-v2-pointStart-margin'%20class='marker%20flowchart-v2'%20viewBox='0%200%2011.5%2014'%20refX='1'%20refY='7'%20markerUnits='userSpaceOnUse'%20markerWidth='11.5'%20markerHeight='14'%20orient='auto'%3e%3cpolygon%20points='0%2c7%2011.5%2c14%2011.5%2c0'%20class='arrowMarkerPath'%20style='stroke-width:%200%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-0_flowchart-v2-circleEnd'%20class='marker%20flowchart-v2'%20viewBox='0%200%2010%2010'%20refX='11'%20refY='5'%20markerUnits='userSpaceOnUse'%20markerWidth='11'%20markerHeight='11'%20orient='auto'%3e%3ccircle%20cx='5'%20cy='5'%20r='5'%20class='arrowMarkerPath'%20style='stroke-width:%201%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-0_flowchart-v2-circleStart'%20class='marker%20flowchart-v2'%20viewBox='0%200%2010%2010'%20refX='-1'%20refY='5'%20markerUnits='userSpaceOnUse'%20markerWidth='11'%20markerHeight='11'%20orient='auto'%3e%3ccircle%20cx='5'%20cy='5'%20r='5'%20class='arrowMarkerPath'%20style='stroke-width:%201%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-0_flowchart-v2-circleEnd-margin'%20class='marker%20flowchart-v2'%20viewBox='0%200%2010%2010'%20refY='5'%20refX='12.25'%20markerUnits='userSpaceOnUse'%20markerWidth='14'%20markerHeight='14'%20orient='auto'%3e%3ccircle%20cx='5'%20cy='5'%20r='5'%20class='arrowMarkerPath'%20style='stroke-width:%200%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-0_flowchart-v2-circleStart-margin'%20class='marker%20flowchart-v2'%20viewBox='0%200%2010%2010'%20refX='-2'%20refY='5'%20markerUnits='userSpaceOnUse'%20markerWidth='14'%20markerHeight='14'%20orient='auto'%3e%3ccircle%20cx='5'%20cy='5'%20r='5'%20class='arrowMarkerPath'%20style='stroke-width:%200%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-0_flowchart-v2-crossEnd'%20class='marker%20cross%20flowchart-v2'%20viewBox='0%200%2011%2011'%20refX='12'%20refY='5.2'%20markerUnits='userSpaceOnUse'%20markerWidth='11'%20markerHeight='11'%20orient='auto'%3e%3cpath%20d='M%201%2c1%20l%209%2c9%20M%2010%2c1%20l%20-9%2c9'%20class='arrowMarkerPath'%20style='stroke-width:%202%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-0_flowchart-v2-crossStart'%20class='marker%20cross%20flowchart-v2'%20viewBox='0%200%2011%2011'%20refX='-1'%20refY='5.2'%20markerUnits='userSpaceOnUse'%20markerWidth='11'%20markerHeight='11'%20orient='auto'%3e%3cpath%20d='M%201%2c1%20l%209%2c9%20M%2010%2c1%20l%20-9%2c9'%20class='arrowMarkerPath'%20style='stroke-width:%202%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-0_flowchart-v2-crossEnd-margin'%20class='marker%20cross%20flowchart-v2'%20viewBox='0%200%2015%2015'%20refX='17.7'%20refY='7.5'%20markerUnits='userSpaceOnUse'%20markerWidth='12'%20markerHeight='12'%20orient='auto'%3e%3cpath%20d='M%201%2c1%20L%2014%2c14%20M%201%2c14%20L%2014%2c1'%20class='arrowMarkerPath'%20style='stroke-width:%202.5%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-0_flowchart-v2-crossStart-margin'%20class='marker%20cross%20flowchart-v2'%20viewBox='0%200%2015%2015'%20refX='-3.5'%20refY='7.5'%20markerUnits='userSpaceOnUse'%20markerWidth='12'%20markerHeight='12'%20orient='auto'%3e%3cpath%20d='M%201%2c1%20L%2014%2c14%20M%201%2c14%20L%2014%2c1'%20class='arrowMarkerPath'%20style='stroke-width:%202.5%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cg%20class='root'%3e%3cg%20class='clusters'/%3e%3cg%20class='edgePaths'%3e%3cpath%20d='M108.906%2c51.055L121.374%2c45.879C133.841%2c40.703%2c158.776%2c30.352%2c183.051%2c26.846C207.326%2c23.341%2c230.94%2c26.683%2c242.748%2c28.353L254.555%2c30.024'%20id='mermaid-dark-0-L_Client_DNS_0'%20class='edge-thickness-normal%20edge-pattern-dotted%20edge-thickness-normal%20edge-pattern-solid%20flowchart-link'%20style='%3b'%20data-edge='true'%20data-et='edge'%20data-id='L_Client_DNS_0'%20data-points='W3sieCI6MTA4LjkwNjI1LCJ5Ijo1MS4wNTQ2OTk2ODE5MDYwN30seyJ4IjoxODMuNzEwOTM3NSwieSI6MjB9LHsieCI6MjU4LjUxNTYyNSwieSI6MzAuNTg0MzYzMzgwNTY0NzY3fV0='%20data-look='classic'%20marker-end='url(%23mermaid-dark-0_flowchart-v2-pointEnd)'/%3e%3cpath%20d='M258.516%2c57.567L246.048%2c59.972C233.581%2c62.378%2c208.646%2c67.189%2c184.378%2c69.594C160.109%2c72%2c136.508%2c72%2c124.707%2c72L112.906%2c72'%20id='mermaid-dark-0-L_DNS_Client_0'%20class='edge-thickness-normal%20edge-pattern-dotted%20edge-thickness-normal%20edge-pattern-solid%20flowchart-link'%20style='%3b'%20data-edge='true'%20data-et='edge'%20data-id='L_DNS_Client_0'%20data-points='W3sieCI6MjU4LjUxNTYyNSwieSI6NTcuNTY2Nzc3MjA4MzIwNzd9LHsieCI6MTgzLjcxMDkzNzUsInkiOjcyfSx7IngiOjEwOC45MDYyNSwieSI6NzJ9XQ=='%20data-look='classic'%20marker-end='url(%23mermaid-dark-0_flowchart-v2-pointEnd)'/%3e%3cpath%20d='M104.155%2c99L117.415%2c106.833C130.674%2c114.667%2c157.192%2c130.333%2c187.786%2c138.167C218.38%2c146%2c253.049%2c146%2c270.384%2c146L287.719%2c146'%20id='mermaid-dark-0-L_Client_WAF_0'%20class='edge-thickness-normal%20edge-pattern-solid%20edge-thickness-normal%20edge-pattern-solid%20flowchart-link'%20style='%3b'%20data-edge='true'%20data-et='edge'%20data-id='L_Client_WAF_0'%20data-points='W3sieCI6MTA0LjE1NTI5OTgzMTA4MTA4LCJ5Ijo5OX0seyJ4IjoxODMuNzEwOTM3NSwieSI6MTQ2fSx7IngiOjI5MS43MTg3NSwieSI6MTQ2fV0='%20data-look='classic'%20marker-end='url(%23mermaid-dark-0_flowchart-v2-pointEnd)'/%3e%3cpath%20d='M386.672%2c146L396.372%2c146C406.073%2c146%2c425.474%2c146%2c438.674%2c146C451.875%2c146%2c458.875%2c146%2c462.375%2c146L465.875%2c146'%20id='mermaid-dark-0-L_WAF_ELB_0'%20class='edge-thickness-normal%20edge-pattern-solid%20edge-thickness-normal%20edge-pattern-solid%20flowchart-link'%20style='%3b'%20data-edge='true'%20data-et='edge'%20data-id='L_WAF_ELB_0'%20data-points='W3sieCI6Mzg2LjY3MTg3NSwieSI6MTQ2fSx7IngiOjQ0NC44NzUsInkiOjE0Nn0seyJ4Ijo0NjkuODc1LCJ5IjoxNDZ9XQ=='%20data-look='classic'%20marker-end='url(%23mermaid-dark-0_flowchart-v2-pointEnd)'/%3e%3cpath%20d='M560.125%2c146L564.292%2c146C568.458%2c146%2c576.792%2c146%2c584.458%2c146C592.125%2c146%2c599.125%2c146%2c602.625%2c146L606.125%2c146'%20id='mermaid-dark-0-L_ELB_APIG_0'%20class='edge-thickness-normal%20edge-pattern-solid%20edge-thickness-normal%20edge-pattern-solid%20flowchart-link'%20style='%3b'%20data-edge='true'%20data-et='edge'%20data-id='L_ELB_APIG_0'%20data-points='W3sieCI6NTYwLjEyNSwieSI6MTQ2fSx7IngiOjU4NS4xMjUsInkiOjE0Nn0seyJ4Ijo2MTAuMTI1LCJ5IjoxNDZ9XQ=='%20data-look='classic'%20marker-end='url(%23mermaid-dark-0_flowchart-v2-pointEnd)'/%3e%3cpath%20d='M763.5%2c146L767.667%2c146C771.833%2c146%2c780.167%2c146%2c787.833%2c146C795.5%2c146%2c802.5%2c146%2c806%2c146L809.5%2c146'%20id='mermaid-dark-0-L_APIG_Entry_0'%20class='edge-thickness-normal%20edge-pattern-solid%20edge-thickness-normal%20edge-pattern-solid%20flowchart-link'%20style='%3b'%20data-edge='true'%20data-et='edge'%20data-id='L_APIG_Entry_0'%20data-points='W3sieCI6NzYzLjUsInkiOjE0Nn0seyJ4Ijo3ODguNSwieSI6MTQ2fSx7IngiOjgxMy41LCJ5IjoxNDZ9XQ=='%20data-look='classic'%20marker-end='url(%23mermaid-dark-0_flowchart-v2-pointEnd)'/%3e%3cpath%20d='M991.766%2c146L995.932%2c146C1000.099%2c146%2c1008.432%2c146%2c1016.099%2c146C1023.766%2c146%2c1030.766%2c146%2c1034.266%2c146L1037.766%2c146'%20id='mermaid-dark-0-L_Entry_Service_0'%20class='edge-thickness-normal%20edge-pattern-solid%20edge-thickness-normal%20edge-pattern-solid%20flowchart-link'%20style='%3b'%20data-edge='true'%20data-et='edge'%20data-id='L_Entry_Service_0'%20data-points='W3sieCI6OTkxLjc2NTYyNSwieSI6MTQ2fSx7IngiOjEwMTYuNzY1NjI1LCJ5IjoxNDZ9LHsieCI6MTA0MS43NjU2MjUsInkiOjE0Nn1d'%20data-look='classic'%20marker-end='url(%23mermaid-dark-0_flowchart-v2-pointEnd)'/%3e%3cpath%20d='M1155.125%2c146L1159.292%2c146C1163.458%2c146%2c1171.792%2c146%2c1179.458%2c146C1187.125%2c146%2c1194.125%2c146%2c1197.625%2c146L1201.125%2c146'%20id='mermaid-dark-0-L_Service_Pod_0'%20class='edge-thickness-normal%20edge-pattern-solid%20edge-thickness-normal%20edge-pattern-solid%20flowchart-link'%20style='%3b'%20data-edge='true'%20data-et='edge'%20data-id='L_Service_Pod_0'%20data-points='W3sieCI6MTE1NS4xMjUsInkiOjE0Nn0seyJ4IjoxMTgwLjEyNSwieSI6MTQ2fSx7IngiOjEyMDUuMTI1LCJ5IjoxNDZ9XQ=='%20data-look='classic'%20marker-end='url(%23mermaid-dark-0_flowchart-v2-pointEnd)'/%3e%3c/g%3e%3cg%20class='edgeLabels'%3e%3cg%20class='edgeLabel'%20transform='translate(183.7109375%2c%2020)'%3e%3cg%20class='label'%20data-id='L_Client_DNS_0'%20transform='translate(-40.8984375%2c%20-12)'%3e%3cforeignObject%20width='81.796875'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20class='labelBkg'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='edgeLabel'%3e%3cp%3eDNS%20Query%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='edgeLabel'%20transform='translate(183.7109375%2c%2072)'%3e%3cg%20class='label'%20data-id='L_DNS_Client_0'%20transform='translate(-49.8046875%2c%20-12)'%3e%3cforeignObject%20width='99.609375'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20class='labelBkg'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='edgeLabel'%3e%3cp%3eEntry%20Address%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='edgeLabel'%20transform='translate(183.7109375%2c%20146)'%3e%3cg%20class='label'%20data-id='L_Client_WAF_0'%20transform='translate(-26.2265625%2c%20-12)'%3e%3cforeignObject%20width='52.453125'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20class='labelBkg'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='edgeLabel'%3e%3cp%3eHTTPS%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='edgeLabel'%3e%3cg%20class='label'%20data-id='L_WAF_ELB_0'%20transform='translate(0%2c%200)'%3e%3cforeignObject%20width='0'%20height='0'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20class='labelBkg'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='edgeLabel'%3e%3cg%20class='label'%20data-id='L_ELB_APIG_0'%20transform='translate(0%2c%200)'%3e%3cforeignObject%20width='0'%20height='0'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20class='labelBkg'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='edgeLabel'%3e%3cg%20class='label'%20data-id='L_APIG_Entry_0'%20transform='translate(0%2c%200)'%3e%3cforeignObject%20width='0'%20height='0'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20class='labelBkg'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='edgeLabel'%3e%3cg%20class='label'%20data-id='L_Entry_Service_0'%20transform='translate(0%2c%200)'%3e%3cforeignObject%20width='0'%20height='0'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20class='labelBkg'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='edgeLabel'%3e%3cg%20class='label'%20data-id='L_Service_Pod_0'%20transform='translate(0%2c%200)'%3e%3cforeignObject%20width='0'%20height='0'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20class='labelBkg'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg%20class='nodes'%3e%3cg%20class='node%20default'%20id='mermaid-dark-0-flowchart-Client-0'%20data-look='classic'%20transform='translate(58.453125%2c%2072)'%3e%3crect%20class='basic%20label-container'%20style=''%20x='-50.453125'%20y='-27'%20width='100.90625'%20height='54'/%3e%3cg%20class='label'%20style=''%20transform='translate(-20.453125%2c%20-12)'%3e%3crect/%3e%3cforeignObject%20width='40.90625'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='nodeLabel'%3e%3cp%3eClient%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='node%20default'%20id='mermaid-dark-0-flowchart-DNS-1'%20data-look='classic'%20transform='translate(339.1953125%2c%2042)'%3e%3crect%20class='basic%20label-container'%20style=''%20x='-80.6796875'%20y='-27'%20width='161.359375'%20height='54'/%3e%3cg%20class='label'%20style=''%20transform='translate(-50.6796875%2c%20-12)'%3e%3crect/%3e%3cforeignObject%20width='101.359375'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='nodeLabel'%3e%3cp%3eDNS%20Resolver%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='node%20default'%20id='mermaid-dark-0-flowchart-WAF-5'%20data-look='classic'%20transform='translate(339.1953125%2c%20146)'%3e%3crect%20class='basic%20label-container'%20style=''%20x='-47.4765625'%20y='-27'%20width='94.953125'%20height='54'/%3e%3cg%20class='label'%20style=''%20transform='translate(-17.4765625%2c%20-12)'%3e%3crect/%3e%3cforeignObject%20width='34.953125'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='nodeLabel'%3e%3cp%3eWAF%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='node%20default'%20id='mermaid-dark-0-flowchart-ELB-7'%20data-look='classic'%20transform='translate(515%2c%20146)'%3e%3crect%20class='basic%20label-container'%20style=''%20x='-45.125'%20y='-27'%20width='90.25'%20height='54'/%3e%3cg%20class='label'%20style=''%20transform='translate(-15.125%2c%20-12)'%3e%3crect/%3e%3cforeignObject%20width='30.25'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='nodeLabel'%3e%3cp%3eELB%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='node%20default'%20id='mermaid-dark-0-flowchart-APIG-9'%20data-look='classic'%20transform='translate(686.8125%2c%20146)'%3e%3crect%20class='basic%20label-container'%20style=''%20x='-76.6875'%20y='-27'%20width='153.375'%20height='54'/%3e%3cg%20class='label'%20style=''%20transform='translate(-46.6875%2c%20-12)'%3e%3crect/%3e%3cforeignObject%20width='93.375'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='nodeLabel'%3e%3cp%3eAPI%20Gateway%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='node%20default'%20id='mermaid-dark-0-flowchart-Entry-11'%20data-look='classic'%20transform='translate(902.6328125%2c%20146)'%3e%3crect%20class='basic%20label-container'%20style=''%20x='-89.1328125'%20y='-27'%20width='178.265625'%20height='54'/%3e%3cg%20class='label'%20style=''%20transform='translate(-59.1328125%2c%20-12)'%3e%3crect/%3e%3cforeignObject%20width='118.265625'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='nodeLabel'%3e%3cp%3eCluster%20Gateway%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='node%20default'%20id='mermaid-dark-0-flowchart-Service-13'%20data-look='classic'%20transform='translate(1098.4453125%2c%20146)'%3e%3crect%20class='basic%20label-container'%20style=''%20x='-56.6796875'%20y='-27'%20width='113.359375'%20height='54'/%3e%3cg%20class='label'%20style=''%20transform='translate(-26.6796875%2c%20-12)'%3e%3crect/%3e%3cforeignObject%20width='53.359375'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='nodeLabel'%3e%3cp%3eService%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='node%20default'%20id='mermaid-dark-0-flowchart-Pod-15'%20data-look='classic'%20transform='translate(1274.7109375%2c%20146)'%3e%3crect%20class='basic%20label-container'%20style=''%20x='-69.5859375'%20y='-27'%20width='139.171875'%20height='54'/%3e%3cg%20class='label'%20style=''%20transform='translate(-39.5859375%2c%20-12)'%3e%3crect/%3e%3cforeignObject%20width='79.171875'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='nodeLabel'%3e%3cp%3eReady%20Pod%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cdefs%3e%3cfilter%20id='mermaid-dark-0-drop-shadow'%20height='130%25'%20width='130%25'%3e%3cfeDropShadow%20dx='4'%20dy='4'%20stdDeviation='0'%20flood-opacity='0.06'%20flood-color='white'/%3e%3c/filter%3e%3c/defs%3e%3cdefs%3e%3cfilter%20id='mermaid-dark-0-drop-shadow-small'%20height='150%25'%20width='150%25'%3e%3cfeDropShadow%20dx='2'%20dy='2'%20stdDeviation='0'%20flood-opacity='0.06'%20flood-color='white'/%3e%3c/filter%3e%3c/defs%3e%3clinearGradient%20id='mermaid-dark-0-gradient'%20gradientUnits='objectBoundingBox'%20x1='0%25'%20y1='0%25'%20x2='100%25'%20y2='0%25'%3e%3cstop%20offset='0%25'%20stop-color='%23cccccc'%20stop-opacity='1'/%3e%3cstop%20offset='100%25'%20stop-color='hsl(180%2c%200%25%2c%2018.3529411765%25)'%20stop-opacity='1'/%3e%3c/linearGradient%3e%3c/svg%3e)
DNS 不转发 HTTP,TLS 也不是独立的转发设备。WAF、ELB、APIG 和集群入口的组合 及先后关系,取决于产品接入方式与实际需求。有些场景使用其中两三层已经足够。
一、DNS、自定义域名与入口迁移
DNS 将域名转换为连接目标。A 记录指向 IPv4 地址,AAAA 记录指向 IPv6 地址, CNAME 则指向另一个域名。例如:
api.example.com
→ CNAME: api-entry.example.net
→ A: 203.0.113.20
这里使用的是文档示例地址。客户端获得地址后,才向目标入口建立连接。TTL 决定 记录可被缓存多久,实际切换还受到递归解析器、操作系统、应用缓存和已有连接影响。
迁移入口时,可以提前降低 TTL,但必须等旧 TTL 的缓存逐渐过期。修改 DNS 后也 应保留旧入口一段时间,验证新旧路径,并为回退预留条件。DNS 多地址或加权解析 可以分散流量,但流量比例受缓存和客户端选择影响,不能等同于逐请求的精确分流。
域名接入需要同时配置三件事
把 api.example.com 接入 APIG 或 WAF,需要分别核对:
- DNS 是否指向正确入口;
- TLS 终止层是否提供与该域名匹配的证书;
- 网关是否配置了该 Host 的路由与后端。
CNAME 只改变解析路径,通常不会改变客户端发送的 SNI 与 HTTP Host。如果入口只 接受云厂商默认域名,单独修改 DNS 仍可能遇到证书错误或路由不匹配。
二、TLS 终止位置决定证书与信任边界
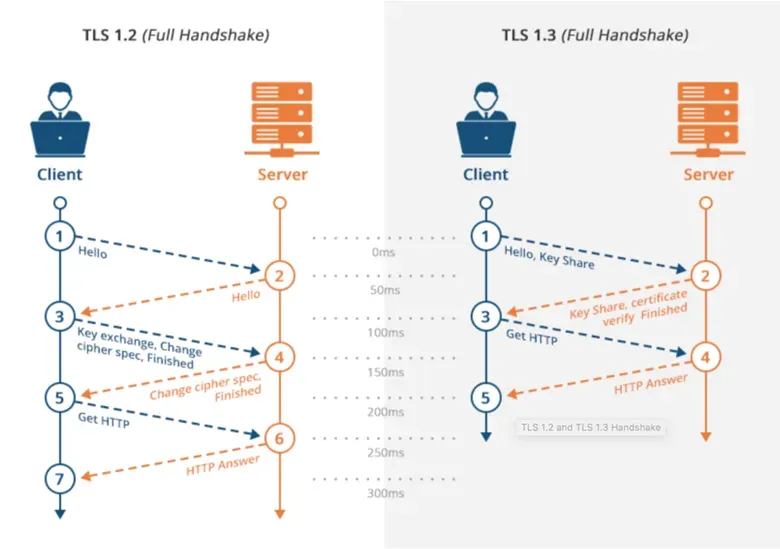
HTTPS 是 HTTP 经 TLS 保护后的通信方式。客户端需要验证证书链、有效期,以及 证书的 Subject Alternative Name 是否匹配目标域名。SNI 让服务器在握手阶段根据 客户端请求的名称选择证书,它与后续 HTTP Host 路由属于不同阶段。
证书可以公开分发,私钥必须受到保护。证书管理还要覆盖续期、轮换、完整证书链 部署和到期告警;通配符 *.example.com 通常不覆盖根域名或 a.b.example.com。
终止、重新加密与透传
| 模式 | 连接关系 | 工程影响 |
|---|---|---|
| TLS Termination | Client HTTPS → Gateway,Gateway HTTP → Backend | 网关可检查 HTTP,后段无 TLS 保护 |
| Re-encryption | Client HTTPS → Gateway,Gateway HTTPS → Backend | 两段独立会话,网关可见明文 |
| TLS Passthrough | 入口转发加密流量,由后端终止 TLS | 入口通常无法按 HTTP 内容治理 |
%3btext-align:center%3b%7d%23mermaid-1 .edgeLabel p%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-1 .edgeLabel rect%7bopacity:0.5%3bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bfill:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-1 .labelBkg%7bbackground-color:rgba(232%2c 232%2c 232%2c 0.5)%3b%7d%23mermaid-1 .cluster rect%7bfill:%23ffffde%3bstroke:%23aaaa33%3bstroke-width:1px%3b%7d%23mermaid-1 .cluster text%7bfill:%23333%3b%7d%23mermaid-1 .cluster span%7bcolor:%23333%3b%7d%23mermaid-1 .node .collapsed-indicator%7bfill:%23aaaa33%3bstroke:none%3bopacity:0.6%3b%7d%23mermaid-1 .node .collapsed-separator%7bstroke:%23aaaa33%3bstroke-width:0.75px%3b%7d%23mermaid-1 div.mermaidTooltip%7bposition:absolute%3btext-align:center%3bmax-width:200px%3bpadding:2px%3bfont-family:arial%2csans-serif%3bfont-size:12px%3bbackground:hsl(80%2c 100%25%2c 96.2745098039%25)%3bborder:1px solid %23aaaa33%3bborder-radius:2px%3bpointer-events:none%3bz-index:100%3b%7d%23mermaid-1 .flowchartTitleText%7btext-anchor:middle%3bfont-size:18px%3bfill:%23333%3b%7d%23mermaid-1 rect.text%7bfill:none%3bstroke-width:0%3b%7d%23mermaid-1 .icon-shape%2c%23mermaid-1 .image-shape%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3btext-align:center%3b%7d%23mermaid-1 .icon-shape p%2c%23mermaid-1 .image-shape p%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bpadding:2px%3b%7d%23mermaid-1 .icon-shape .label rect%2c%23mermaid-1 .image-shape .label rect%7bopacity:0.5%3bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bfill:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-1 .label-icon%7bdisplay:inline-block%3bheight:1em%3boverflow:visible%3bvertical-align:-0.125em%3b%7d%23mermaid-1 .node .label-icon path%7bfill:currentColor%3bstroke:revert%3bstroke-width:revert%3b%7d%23mermaid-1 .node .neo-node%7bstroke:%239370DB%3b%7d%23mermaid-1 %5bdata-look='neo'%5d.node rect%2c%23mermaid-1 %5bdata-look='neo'%5d.cluster rect%2c%23mermaid-1 %5bdata-look='neo'%5d.node polygon%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-1 %5bdata-look='neo'%5d.swimlane.cluster rect%7bfilter:none%3b%7d%23mermaid-1 %5bdata-look='neo'%5d.node path%7bstroke:%239370DB%3bstroke-width:1px%3b%7d%23mermaid-1 %5bdata-look='neo'%5d.node .outer-path%7bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-1 %5bdata-look='neo'%5d.node .neo-line path%7bstroke:%239370DB%3bfilter:none%3b%7d%23mermaid-1 %5bdata-look='neo'%5d.node circle%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-1 %5bdata-look='neo'%5d.node circle .state-start%7bfill:black%3b%7d%23mermaid-1 %5bdata-look='neo'%5d.icon-shape .icon%7bfill:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-1 %5bdata-look='neo'%5d.icon-shape .icon-neo path%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-1 :root%7b--mermaid-font-family:arial%2csans-serif%3b%7d%3c/style%3e%3cg%3e%3cmarker id='mermaid-1_flowchart-v2-pointEnd' class='marker flowchart-v2' viewBox='0 0 10 10' refX='5' refY='5' markerUnits='userSpaceOnUse' markerWidth='8' markerHeight='8' orient='auto'%3e%3cpath d='M 0 0 L 10 5 L 0 10 z' class='arrowMarkerPath' style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-1_flowchart-v2-pointStart' class='marker flowchart-v2' viewBox='0 0 10 10' refX='4.5' refY='5' markerUnits='userSpaceOnUse' markerWidth='8' markerHeight='8' orient='auto'%3e%3cpath d='M 0 5 L 10 10 L 10 0 z' class='arrowMarkerPath' style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-1_flowchart-v2-pointEnd-margin' class='marker flowchart-v2' viewBox='0 0 11.5 14' refX='11.5' refY='7' markerUnits='userSpaceOnUse' markerWidth='10.5' markerHeight='14' orient='auto'%3e%3cpath d='M 0 0 L 11.5 7 L 0 14 z' class='arrowMarkerPath' style='stroke-width: 0%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-1_flowchart-v2-pointStart-margin' class='marker flowchart-v2' viewBox='0 0 11.5 14' refX='1' refY='7' markerUnits='userSpaceOnUse' markerWidth='11.5' markerHeight='14' orient='auto'%3e%3cpolygon points='0%2c7 11.5%2c14 11.5%2c0' class='arrowMarkerPath' style='stroke-width: 0%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-1_flowchart-v2-circleEnd' class='marker flowchart-v2' viewBox='0 0 10 10' refX='11' refY='5' markerUnits='userSpaceOnUse' markerWidth='11' markerHeight='11' orient='auto'%3e%3ccircle cx='5' cy='5' r='5' class='arrowMarkerPath' style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-1_flowchart-v2-circleStart' class='marker flowchart-v2' viewBox='0 0 10 10' refX='-1' refY='5' markerUnits='userSpaceOnUse' markerWidth='11' markerHeight='11' orient='auto'%3e%3ccircle cx='5' cy='5' r='5' class='arrowMarkerPath' style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-1_flowchart-v2-circleEnd-margin' class='marker flowchart-v2' viewBox='0 0 10 10' refY='5' refX='12.25' markerUnits='userSpaceOnUse' markerWidth='14' markerHeight='14' orient='auto'%3e%3ccircle cx='5' cy='5' r='5' class='arrowMarkerPath' style='stroke-width: 0%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-1_flowchart-v2-circleStart-margin' class='marker flowchart-v2' viewBox='0 0 10 10' refX='-2' refY='5' markerUnits='userSpaceOnUse' markerWidth='14' markerHeight='14' orient='auto'%3e%3ccircle cx='5' cy='5' r='5' class='arrowMarkerPath' style='stroke-width: 0%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-1_flowchart-v2-crossEnd' class='marker cross flowchart-v2' viewBox='0 0 11 11' refX='12' refY='5.2' markerUnits='userSpaceOnUse' markerWidth='11' markerHeight='11' orient='auto'%3e%3cpath d='M 1%2c1 l 9%2c9 M 10%2c1 l -9%2c9' class='arrowMarkerPath' style='stroke-width: 2%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-1_flowchart-v2-crossStart' class='marker cross flowchart-v2' viewBox='0 0 11 11' refX='-1' refY='5.2' markerUnits='userSpaceOnUse' markerWidth='11' markerHeight='11' orient='auto'%3e%3cpath d='M 1%2c1 l 9%2c9 M 10%2c1 l -9%2c9' class='arrowMarkerPath' style='stroke-width: 2%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-1_flowchart-v2-crossEnd-margin' class='marker cross flowchart-v2' viewBox='0 0 15 15' refX='17.7' refY='7.5' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto'%3e%3cpath d='M 1%2c1 L 14%2c14 M 1%2c14 L 14%2c1' class='arrowMarkerPath' style='stroke-width: 2.5%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-1_flowchart-v2-crossStart-margin' class='marker cross flowchart-v2' viewBox='0 0 15 15' refX='-3.5' refY='7.5' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto'%3e%3cpath d='M 1%2c1 L 14%2c14 M 1%2c14 L 14%2c1' class='arrowMarkerPath' style='stroke-width: 2.5%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cg class='root'%3e%3cg class='clusters'/%3e%3cg class='edgePaths'%3e%3cpath d='M108.906%2c35L121.819%2c35C134.732%2c35%2c160.557%2c35%2c185.716%2c35C210.875%2c35%2c235.367%2c35%2c247.613%2c35L259.859%2c35' id='mermaid-1-L_Client_WAF_0' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' style='%3b' data-edge='true' data-et='edge' data-id='L_Client_WAF_0' data-points='W3sieCI6MTA4LjkwNjI1LCJ5IjozNX0seyJ4IjoxODYuMzgyODEyNSwieSI6MzV9LHsieCI6MjYzLjg1OTM3NSwieSI6MzV9XQ==' data-look='classic' marker-end='url(%23mermaid-1_flowchart-v2-pointEnd)'/%3e%3cpath d='M435.297%2c35L448.283%2c35C461.268%2c35%2c487.24%2c35%2c512.544%2c35C537.849%2c35%2c562.487%2c35%2c574.806%2c35L587.125%2c35' id='mermaid-1-L_WAF_Backend_0' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' style='%3b' data-edge='true' data-et='edge' data-id='L_WAF_Backend_0' data-points='W3sieCI6NDM1LjI5Njg3NSwieSI6MzV9LHsieCI6NTEzLjIxMDkzNzUsInkiOjM1fSx7IngiOjU5MS4xMjUsInkiOjM1fV0=' data-look='classic' marker-end='url(%23mermaid-1_flowchart-v2-pointEnd)'/%3e%3c/g%3e%3cg class='edgeLabels'%3e%3cg class='edgeLabel' transform='translate(186.3828125%2c 35)'%3e%3cg class='label' data-id='L_Client_WAF_0' transform='translate(-52.4765625%2c -12)'%3e%3cforeignObject width='104.953125' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3cp%3eTLS Session A%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel' transform='translate(513.2109375%2c 35)'%3e%3cg class='label' data-id='L_WAF_Backend_0' transform='translate(-52.9140625%2c -12)'%3e%3cforeignObject width='105.828125' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3cp%3eTLS Session B%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg class='nodes'%3e%3cg class='node default' id='mermaid-1-flowchart-Client-0' data-look='classic' transform='translate(58.453125%2c 35)'%3e%3crect class='basic label-container' style='' x='-50.453125' y='-27' width='100.90625' height='54'/%3e%3cg class='label' style='' transform='translate(-20.453125%2c -12)'%3e%3crect/%3e%3cforeignObject width='40.90625' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eClient%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-1-flowchart-WAF-1' data-look='classic' transform='translate(349.578125%2c 35)'%3e%3crect class='basic label-container' style='' x='-85.71875' y='-27' width='171.4375' height='54'/%3e%3cg class='label' style='' transform='translate(-55.71875%2c -12)'%3e%3crect/%3e%3cforeignObject width='111.4375' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eWAF / Gateway%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-1-flowchart-Backend-3' data-look='classic' transform='translate(652.2578125%2c 35)'%3e%3crect class='basic label-container' style='' x='-61.1328125' y='-27' width='122.265625' height='54'/%3e%3cg class='label' style='' transform='translate(-31.1328125%2c -12)'%3e%3crect/%3e%3cforeignObject width='62.265625' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eBackend%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cdefs%3e%3cfilter id='mermaid-1-drop-shadow' height='130%25' width='130%25'%3e%3cfeDropShadow dx='4' dy='4' stdDeviation='0' flood-opacity='0.06' flood-color='black'/%3e%3c/filter%3e%3c/defs%3e%3cdefs%3e%3cfilter id='mermaid-1-drop-shadow-small' height='150%25' width='150%25'%3e%3cfeDropShadow dx='2' dy='2' stdDeviation='0' flood-opacity='0.06' flood-color='black'/%3e%3c/filter%3e%3c/defs%3e%3c/svg%3e)
%3btext-align:center%3b%7d%23mermaid-dark-1%20.edgeLabel%20p%7bbackground-color:hsl(0%2c%200%25%2c%2034.4117647059%25)%3b%7d%23mermaid-dark-1%20.edgeLabel%20rect%7bopacity:0.5%3bbackground-color:hsl(0%2c%200%25%2c%2034.4117647059%25)%3bfill:hsl(0%2c%200%25%2c%2034.4117647059%25)%3b%7d%23mermaid-dark-1%20.labelBkg%7bbackground-color:rgba(87.75%2c%2087.75%2c%2087.75%2c%200.5)%3b%7d%23mermaid-dark-1%20.cluster%20rect%7bfill:hsl(180%2c%201.5873015873%25%2c%2028.3529411765%25)%3bstroke:rgba(255%2c%20255%2c%20255%2c%200.25)%3bstroke-width:1px%3b%7d%23mermaid-dark-1%20.cluster%20text%7bfill:%23F9FFFE%3b%7d%23mermaid-dark-1%20.cluster%20span%7bcolor:%23F9FFFE%3b%7d%23mermaid-dark-1%20.node%20.collapsed-indicator%7bfill:rgba(255%2c%20255%2c%20255%2c%200.25)%3bstroke:none%3bopacity:0.6%3b%7d%23mermaid-dark-1%20.node%20.collapsed-separator%7bstroke:rgba(255%2c%20255%2c%20255%2c%200.25)%3bstroke-width:0.75px%3b%7d%23mermaid-dark-1%20div.mermaidTooltip%7bposition:absolute%3btext-align:center%3bmax-width:200px%3bpadding:2px%3bfont-family:arial%2csans-serif%3bfont-size:12px%3bbackground:hsl(20%2c%201.5873015873%25%2c%2012.3529411765%25)%3bborder:1px%20solid%20rgba(255%2c%20255%2c%20255%2c%200.25)%3bborder-radius:2px%3bpointer-events:none%3bz-index:100%3b%7d%23mermaid-dark-1%20.flowchartTitleText%7btext-anchor:middle%3bfont-size:18px%3bfill:%23ccc%3b%7d%23mermaid-dark-1%20rect.text%7bfill:none%3bstroke-width:0%3b%7d%23mermaid-dark-1%20.icon-shape%2c%23mermaid-dark-1%20.image-shape%7bbackground-color:hsl(0%2c%200%25%2c%2034.4117647059%25)%3btext-align:center%3b%7d%23mermaid-dark-1%20.icon-shape%20p%2c%23mermaid-dark-1%20.image-shape%20p%7bbackground-color:hsl(0%2c%200%25%2c%2034.4117647059%25)%3bpadding:2px%3b%7d%23mermaid-dark-1%20.icon-shape%20.label%20rect%2c%23mermaid-dark-1%20.image-shape%20.label%20rect%7bopacity:0.5%3bbackground-color:hsl(0%2c%200%25%2c%2034.4117647059%25)%3bfill:hsl(0%2c%200%25%2c%2034.4117647059%25)%3b%7d%23mermaid-dark-1%20.label-icon%7bdisplay:inline-block%3bheight:1em%3boverflow:visible%3bvertical-align:-0.125em%3b%7d%23mermaid-dark-1%20.node%20.label-icon%20path%7bfill:currentColor%3bstroke:revert%3bstroke-width:revert%3b%7d%23mermaid-dark-1%20.node%20.neo-node%7bstroke:%23ccc%3b%7d%23mermaid-dark-1%20%5bdata-look='neo'%5d.node%20rect%2c%23mermaid-dark-1%20%5bdata-look='neo'%5d.cluster%20rect%2c%23mermaid-dark-1%20%5bdata-look='neo'%5d.node%20polygon%7bstroke:url(%23mermaid-dark-1-gradient)%3bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-1%20%5bdata-look='neo'%5d.swimlane.cluster%20rect%7bfilter:none%3b%7d%23mermaid-dark-1%20%5bdata-look='neo'%5d.node%20path%7bstroke:url(%23mermaid-dark-1-gradient)%3bstroke-width:1px%3b%7d%23mermaid-dark-1%20%5bdata-look='neo'%5d.node%20.outer-path%7bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-1%20%5bdata-look='neo'%5d.node%20.neo-line%20path%7bstroke:%23ccc%3bfilter:none%3b%7d%23mermaid-dark-1%20%5bdata-look='neo'%5d.node%20circle%7bstroke:url(%23mermaid-dark-1-gradient)%3bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-1%20%5bdata-look='neo'%5d.node%20circle%20.state-start%7bfill:black%3b%7d%23mermaid-dark-1%20%5bdata-look='neo'%5d.icon-shape%20.icon%7bfill:url(%23mermaid-dark-1-gradient)%3bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-1%20%5bdata-look='neo'%5d.icon-shape%20.icon-neo%20path%7bstroke:url(%23mermaid-dark-1-gradient)%3bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-1%20:root%7b--mermaid-font-family:arial%2csans-serif%3b%7d%3c/style%3e%3cg%3e%3cmarker%20id='mermaid-dark-1_flowchart-v2-pointEnd'%20class='marker%20flowchart-v2'%20viewBox='0%200%2010%2010'%20refX='5'%20refY='5'%20markerUnits='userSpaceOnUse'%20markerWidth='8'%20markerHeight='8'%20orient='auto'%3e%3cpath%20d='M%200%200%20L%2010%205%20L%200%2010%20z'%20class='arrowMarkerPath'%20style='stroke-width:%201%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-1_flowchart-v2-pointStart'%20class='marker%20flowchart-v2'%20viewBox='0%200%2010%2010'%20refX='4.5'%20refY='5'%20markerUnits='userSpaceOnUse'%20markerWidth='8'%20markerHeight='8'%20orient='auto'%3e%3cpath%20d='M%200%205%20L%2010%2010%20L%2010%200%20z'%20class='arrowMarkerPath'%20style='stroke-width:%201%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-1_flowchart-v2-pointEnd-margin'%20class='marker%20flowchart-v2'%20viewBox='0%200%2011.5%2014'%20refX='11.5'%20refY='7'%20markerUnits='userSpaceOnUse'%20markerWidth='10.5'%20markerHeight='14'%20orient='auto'%3e%3cpath%20d='M%200%200%20L%2011.5%207%20L%200%2014%20z'%20class='arrowMarkerPath'%20style='stroke-width:%200%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-1_flowchart-v2-pointStart-margin'%20class='marker%20flowchart-v2'%20viewBox='0%200%2011.5%2014'%20refX='1'%20refY='7'%20markerUnits='userSpaceOnUse'%20markerWidth='11.5'%20markerHeight='14'%20orient='auto'%3e%3cpolygon%20points='0%2c7%2011.5%2c14%2011.5%2c0'%20class='arrowMarkerPath'%20style='stroke-width:%200%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-1_flowchart-v2-circleEnd'%20class='marker%20flowchart-v2'%20viewBox='0%200%2010%2010'%20refX='11'%20refY='5'%20markerUnits='userSpaceOnUse'%20markerWidth='11'%20markerHeight='11'%20orient='auto'%3e%3ccircle%20cx='5'%20cy='5'%20r='5'%20class='arrowMarkerPath'%20style='stroke-width:%201%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-1_flowchart-v2-circleStart'%20class='marker%20flowchart-v2'%20viewBox='0%200%2010%2010'%20refX='-1'%20refY='5'%20markerUnits='userSpaceOnUse'%20markerWidth='11'%20markerHeight='11'%20orient='auto'%3e%3ccircle%20cx='5'%20cy='5'%20r='5'%20class='arrowMarkerPath'%20style='stroke-width:%201%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-1_flowchart-v2-circleEnd-margin'%20class='marker%20flowchart-v2'%20viewBox='0%200%2010%2010'%20refY='5'%20refX='12.25'%20markerUnits='userSpaceOnUse'%20markerWidth='14'%20markerHeight='14'%20orient='auto'%3e%3ccircle%20cx='5'%20cy='5'%20r='5'%20class='arrowMarkerPath'%20style='stroke-width:%200%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-1_flowchart-v2-circleStart-margin'%20class='marker%20flowchart-v2'%20viewBox='0%200%2010%2010'%20refX='-2'%20refY='5'%20markerUnits='userSpaceOnUse'%20markerWidth='14'%20markerHeight='14'%20orient='auto'%3e%3ccircle%20cx='5'%20cy='5'%20r='5'%20class='arrowMarkerPath'%20style='stroke-width:%200%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-1_flowchart-v2-crossEnd'%20class='marker%20cross%20flowchart-v2'%20viewBox='0%200%2011%2011'%20refX='12'%20refY='5.2'%20markerUnits='userSpaceOnUse'%20markerWidth='11'%20markerHeight='11'%20orient='auto'%3e%3cpath%20d='M%201%2c1%20l%209%2c9%20M%2010%2c1%20l%20-9%2c9'%20class='arrowMarkerPath'%20style='stroke-width:%202%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-1_flowchart-v2-crossStart'%20class='marker%20cross%20flowchart-v2'%20viewBox='0%200%2011%2011'%20refX='-1'%20refY='5.2'%20markerUnits='userSpaceOnUse'%20markerWidth='11'%20markerHeight='11'%20orient='auto'%3e%3cpath%20d='M%201%2c1%20l%209%2c9%20M%2010%2c1%20l%20-9%2c9'%20class='arrowMarkerPath'%20style='stroke-width:%202%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-1_flowchart-v2-crossEnd-margin'%20class='marker%20cross%20flowchart-v2'%20viewBox='0%200%2015%2015'%20refX='17.7'%20refY='7.5'%20markerUnits='userSpaceOnUse'%20markerWidth='12'%20markerHeight='12'%20orient='auto'%3e%3cpath%20d='M%201%2c1%20L%2014%2c14%20M%201%2c14%20L%2014%2c1'%20class='arrowMarkerPath'%20style='stroke-width:%202.5%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-1_flowchart-v2-crossStart-margin'%20class='marker%20cross%20flowchart-v2'%20viewBox='0%200%2015%2015'%20refX='-3.5'%20refY='7.5'%20markerUnits='userSpaceOnUse'%20markerWidth='12'%20markerHeight='12'%20orient='auto'%3e%3cpath%20d='M%201%2c1%20L%2014%2c14%20M%201%2c14%20L%2014%2c1'%20class='arrowMarkerPath'%20style='stroke-width:%202.5%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cg%20class='root'%3e%3cg%20class='clusters'/%3e%3cg%20class='edgePaths'%3e%3cpath%20d='M108.906%2c35L121.819%2c35C134.732%2c35%2c160.557%2c35%2c185.716%2c35C210.875%2c35%2c235.367%2c35%2c247.613%2c35L259.859%2c35'%20id='mermaid-dark-1-L_Client_WAF_0'%20class='edge-thickness-normal%20edge-pattern-solid%20edge-thickness-normal%20edge-pattern-solid%20flowchart-link'%20style='%3b'%20data-edge='true'%20data-et='edge'%20data-id='L_Client_WAF_0'%20data-points='W3sieCI6MTA4LjkwNjI1LCJ5IjozNX0seyJ4IjoxODYuMzgyODEyNSwieSI6MzV9LHsieCI6MjYzLjg1OTM3NSwieSI6MzV9XQ=='%20data-look='classic'%20marker-end='url(%23mermaid-dark-1_flowchart-v2-pointEnd)'/%3e%3cpath%20d='M435.297%2c35L448.283%2c35C461.268%2c35%2c487.24%2c35%2c512.544%2c35C537.849%2c35%2c562.487%2c35%2c574.806%2c35L587.125%2c35'%20id='mermaid-dark-1-L_WAF_Backend_0'%20class='edge-thickness-normal%20edge-pattern-solid%20edge-thickness-normal%20edge-pattern-solid%20flowchart-link'%20style='%3b'%20data-edge='true'%20data-et='edge'%20data-id='L_WAF_Backend_0'%20data-points='W3sieCI6NDM1LjI5Njg3NSwieSI6MzV9LHsieCI6NTEzLjIxMDkzNzUsInkiOjM1fSx7IngiOjU5MS4xMjUsInkiOjM1fV0='%20data-look='classic'%20marker-end='url(%23mermaid-dark-1_flowchart-v2-pointEnd)'/%3e%3c/g%3e%3cg%20class='edgeLabels'%3e%3cg%20class='edgeLabel'%20transform='translate(186.3828125%2c%2035)'%3e%3cg%20class='label'%20data-id='L_Client_WAF_0'%20transform='translate(-52.4765625%2c%20-12)'%3e%3cforeignObject%20width='104.953125'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20class='labelBkg'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='edgeLabel'%3e%3cp%3eTLS%20Session%20A%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='edgeLabel'%20transform='translate(513.2109375%2c%2035)'%3e%3cg%20class='label'%20data-id='L_WAF_Backend_0'%20transform='translate(-52.9140625%2c%20-12)'%3e%3cforeignObject%20width='105.828125'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20class='labelBkg'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='edgeLabel'%3e%3cp%3eTLS%20Session%20B%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg%20class='nodes'%3e%3cg%20class='node%20default'%20id='mermaid-dark-1-flowchart-Client-0'%20data-look='classic'%20transform='translate(58.453125%2c%2035)'%3e%3crect%20class='basic%20label-container'%20style=''%20x='-50.453125'%20y='-27'%20width='100.90625'%20height='54'/%3e%3cg%20class='label'%20style=''%20transform='translate(-20.453125%2c%20-12)'%3e%3crect/%3e%3cforeignObject%20width='40.90625'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='nodeLabel'%3e%3cp%3eClient%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='node%20default'%20id='mermaid-dark-1-flowchart-WAF-1'%20data-look='classic'%20transform='translate(349.578125%2c%2035)'%3e%3crect%20class='basic%20label-container'%20style=''%20x='-85.71875'%20y='-27'%20width='171.4375'%20height='54'/%3e%3cg%20class='label'%20style=''%20transform='translate(-55.71875%2c%20-12)'%3e%3crect/%3e%3cforeignObject%20width='111.4375'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='nodeLabel'%3e%3cp%3eWAF%20/%20Gateway%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='node%20default'%20id='mermaid-dark-1-flowchart-Backend-3'%20data-look='classic'%20transform='translate(652.2578125%2c%2035)'%3e%3crect%20class='basic%20label-container'%20style=''%20x='-61.1328125'%20y='-27'%20width='122.265625'%20height='54'/%3e%3cg%20class='label'%20style=''%20transform='translate(-31.1328125%2c%20-12)'%3e%3crect/%3e%3cforeignObject%20width='62.265625'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='nodeLabel'%3e%3cp%3eBackend%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cdefs%3e%3cfilter%20id='mermaid-dark-1-drop-shadow'%20height='130%25'%20width='130%25'%3e%3cfeDropShadow%20dx='4'%20dy='4'%20stdDeviation='0'%20flood-opacity='0.06'%20flood-color='white'/%3e%3c/filter%3e%3c/defs%3e%3cdefs%3e%3cfilter%20id='mermaid-dark-1-drop-shadow-small'%20height='150%25'%20width='150%25'%3e%3cfeDropShadow%20dx='2'%20dy='2'%20stdDeviation='0'%20flood-opacity='0.06'%20flood-color='white'/%3e%3c/filter%3e%3c/defs%3e%3clinearGradient%20id='mermaid-dark-1-gradient'%20gradientUnits='objectBoundingBox'%20x1='0%25'%20y1='0%25'%20x2='100%25'%20y2='0%25'%3e%3cstop%20offset='0%25'%20stop-color='%23cccccc'%20stop-opacity='1'/%3e%3cstop%20offset='100%25'%20stop-color='hsl(180%2c%200%25%2c%2018.3529411765%25)'%20stop-opacity='1'/%3e%3c/linearGradient%3e%3c/svg%3e)
重新加密应同时验证后端证书、名称与信任链。只开启 HTTPS 而跳过后端证书验证, 无法完整建立服务身份信任。若要求端到端客户端认证,还需区分后端直连 mTLS 与 代理终止后重新建立 mTLS,它们识别的连接主体不同。
证书应部署在实际终止 TLS 的组件上,可能是 WAF、ELB Listener、APIG 或集群 Gateway。多段 TLS 需要分别管理,不能因为公网证书正确就假定回源握手也正确。
三、WAF 保护 Web 请求并约束源站暴露
WAF 面向 HTTP 的 URL、Header、Cookie 和 Body 等内容检测攻击,例如 SQL 注入、 XSS、路径穿越与异常扫描。安全组则主要控制来源、协议和端口,二者互为补充。
在反向代理接入模式下,DNS 把业务域名指向 WAF,WAF 再向 Origin 回源。Origin 可以是 ELB、APIG 或应用入口。若源站公网地址仍接受任意来源直连,攻击者就可能 绕过 WAF,应通过可用的网络限制、回源认证或私网接入方式约束入口。
处理合法请求误报时,应结合规则 ID、匹配字段和请求日志缩小例外范围,并验证 规则调整后的覆盖情况。防护模式变化、DNS 绕行和源站暴露属于不同变更,需要 分别记录、验证和回退。
WAF 对 Body 的检查范围、文件上传、流式请求和协议支持存在产品限制。允许大 请求通过,也不等于整个请求体都会被完整检查。WAF 仍需与应用的输入校验、参数化 查询和业务权限控制配合。
四、ELB 用监听器、后端组与健康检查分发流量
ELB 将流量分配给一组后端。Listener 定义前端协议和端口,Backend Group 定义 后端集合、算法和健康检查,七层转发规则还可按 Host、Path 等条件选择不同后端组。
Listener: HTTPS :443
Certificate: api.example.com
Rule: Host=api.example.com, Path=/orders
Backend Group: order-service
Backend Protocol / Port: HTTP :8080
前端与后端协议、端口可以不同。四层负载均衡主要处理 TCP/UDP 连接与报文,七层 负载均衡可以按 HTTP 请求属性路由,HTTPS 内容检查则需要在相应位置解密。
算法需要匹配流量特征
| 策略 | 选择依据 | 需要留意 |
|---|---|---|
| 加权轮询 | 按权重分配连接或请求 | 处理成本相差较大时可能不均衡 |
| 加权最少连接 | 活跃连接数及权重 | 连接数不直接等于 CPU 或请求负载 |
| 源 IP Hash | 以来源 IP 建立稳定映射 | 共享 NAT 或代理会造成流量集中 |
算法名称、适用协议和分配粒度依实现而异。HTTP/2 可以在一条连接中复用多个请求, 因此“最少连接”不必然意味着最少工作量。华为云提供的具体策略见 流量分配策略文档。
会话保持也不能代替状态管理。把会话放在外部存储或使用适当 Token 机制,可以 减少后端故障、扩缩容和重新分配造成的影响。
健康检查与摘流
TCP 检查主要验证能否建连,HTTP 检查还可验证路径和响应状态。检查路径、Host、 协议、端口和来源放行都应与后端实际配置一致。
ELB Health Check 判断它直接连接的后端是否可用;Kubernetes Readiness 判断 Pod 是否具备接收 Service 流量的条件。如果 ELB 后面是 Ingress,ELB 检查成功并不能 证明每个业务 Pod 都健康。
下线时需要停止新流量、等待存量请求,再结束进程。ELB 的连接排空、EndpointSlice 更新、Readiness、应用优雅退出和终止期限是异步协作,不能假定摘流一发生,所有 代理和长连接就立即停止使用旧实例。
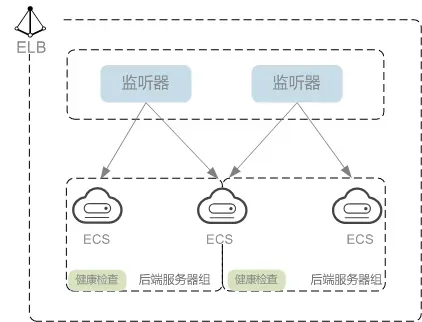
五、API 网关管理调用身份与 API 流量
APIG 以 Method、Path、调用者、租户和版本等 API 维度组织治理,常见能力包括 鉴权、限流、配额、参数映射、请求转换和监控。七层 ELB 可能也具备部分相似能力, 产品选型应比较实际功能与治理需求,而不是只凭名称判断。
API 网关可以验证 Token、签名、API Key 或接入自定义授权,但应用仍需检查资源 所有权、租户边界和业务操作权限。入口身份校验成功,不代表调用者有权读取任意 订单或执行任意支付操作。
限流与配额
Rate Limit 限制短时间请求速率,Quota 限制较长周期的调用总量。常用实现包括:
| 算法 | 特点 |
|---|---|
| 令牌桶 | 按速率补充令牌,以桶容量容纳突发 |
| 漏桶 | 常用于平滑输出,具体实现可包含排队或丢弃 |
| 固定窗口 | 简单,但窗口交界处可能出现突发 |
| 滑动窗口 | 更贴近最近一段时间的流量,维护成本较高 |
多实例网关还要明确限流是单实例、本地近似,还是跨实例共享计数。按 IP 限流时, 企业 NAT 或上游代理可能把多个用户合并为同一来源。限流阈值应结合后端容量、 调用者身份、突发预算和业务优先级设置,并监控拒绝比例。
可信 Header 与身份传播
网关可添加 Request ID、租户标识、Forwarded 或 X-Forwarded-For。后端只能 信任经过约定代理链验证的信息,入口应清理或规范客户端可伪造的身份 Header。 网络源 IP、转发头和认证身份是不同证据,不应互相替代。
网关适合通用治理和适度协议映射。订单计算、库存扣减、支付状态等领域行为仍应 由业务服务维护,避免网关策略成为难以测试和回滚的隐式业务系统。
六、Kubernetes 入口连接云网关与业务服务
Ingress Resource 声明 Host 和 Path 规则,Controller 负责把规则落实到代理或云 负载均衡数据面。它不一定额外引入一层 Pod 代理:有些实现直接配置云 ELB,并由 ELB 转发到节点或 Pod。
例如,一个以独立集群代理承接流量的 Ingress 规则可以写成:
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: order-entry
  namespace: production
spec:
  ingressClassName: example-ingress
  rules:
    - host: api.example.com
      http:
        paths:
          - path: /orders
            pathType: Prefix
            backend:
              service:
                name: order-service
                port:
                  number: 80
example-ingress 必须替换为集群实际支持的 IngressClass;Service 应位于同一 Namespace。TLS 终止、回源协议、路径重写和来源信任需按 Controller 能力配置。 Prefix 匹配本身不表示自动把 /orders 从转发路径中删除。
Gateway API 与 API 网关产品
Gateway API 是 Kubernetes 的网络 API 模型,主要资源包括:
- GatewayClass:由基础设施提供方定义实现类型;
- Gateway:声明监听器、地址和 TLS 等入口配置;
- HTTPRoute:声明应用请求匹配与后端路由。
这些资源需要对应 CRD 和 Controller 实现,支持范围应核对兼容性声明。Gateway API 规范不自动提供商业 APIG 的全部鉴权、开发者门户或计费能力,详见 Gateway API 概览。
APIG 与集群入口可以同时存在,但要明确哪一层管理外部 API,哪一层维护集群路由。 若一层已满足需求,就没有必要为了完整画图继续堆叠代理。
七、超时、重试与大小限制必须跨层协调
入口治理容易出问题的地方,是多个组件分别设置规则,却没有统一的请求预算。
区分三种超时
| 类型 | 含义 | 典型影响 |
|---|---|---|
| Connect Timeout | 建立上游连接的等待时间 | 后端不可达时快速失败 |
| Response / Request Timeout | 等待响应或完成请求的期限 | 慢请求、长耗时操作 |
| Idle Timeout | 连续没有数据传输的时长 | Keep-Alive、WebSocket、SSE |
产品对“响应超时”的定义可能是首字节、两次读取间隔或整次请求,需要按文档核对。 因此不能把各层不同类型的 Timeout 简单取最小值。
对于可比较的请求期限,应从客户端预算向下分配:下游尽早失败,上游留出传输和 错误返回时间。例如总预算 20 秒,服务处理预算 12 秒,数据库操作预算 5 秒。 这些数字仅是示意,实际还需扣除排队、重试、多个下游调用和连接建立的时间。
客户端或网关超时,也不代表后端事务已经停止。写操作应支持幂等键、结果查询和 适当的取消传播,避免用户重试后重复创建或扣款。
重试不能逐层放大
假设客户端、网关和应用 HTTP 客户端各最多发起 3 次尝试,最坏情况下可能放大为 27 次下游调用。应限制总尝试次数与时间预算,使用退避、抖动,并只重试适合恢复的 故障。非幂等请求需要业务层去重保证。
长连接和流式接口还需核对协议支持、缓冲、心跳、空闲超时和排空时长。SSE 流量 虽仍使用 HTTP,也可能因代理缓冲而迟迟无法到达客户端。
Body、Header 与文件上传
WAF、APIG、Ingress 和应用都可能限制请求体、Header、URL 或解压后的内容大小。 对于测量方式一致的 Body 限制,整条链路受最小值约束;压缩、转换和缓冲可能让 不同层看到不同大小。
具体数值受实例类型和配置影响,应以对应产品限制为准,例如 华为云 APIG 请求体限制。 大型文件可采用后端签发限时上传授权、客户端直传对象存储的模式,并配合对象大小、 权限、完整性校验与后处理,减少网关和应用中转压力。
八、通过日志与路径证据定位入口故障
域名、证书和路由应分别验证:域名决定连接地址,TLS 验证入口身份,Host 和 Path 决定应用路由。测试指定入口地址时,可以保留域名进行 HTTPS 验证:
dig api.example.com

curl -v --connect-timeout 3 --max-time 10 \
  --resolve api.example.com:443:203.0.113.20 \
  https://api.example.com/orders

openssl s_client -connect api.example.com:443 \
  -servername api.example.com \
-verify_hostname api.example.com -verify_return_error示例地址需替换为待验证入口。--resolve 保留域名对应的 Host、SNI 和证书校验, 同时将连接定向到指定地址。工具参数应核对本地版本,不能用跳过证书校验来证明 HTTPS 配置正确。
状态码只能提供初步线索
| 现象 | 常见方向 | 还需确认 |
|---|---|---|
| TLS 错误 | 证书链、名称、信任或协议 | 哪一段 TLS 握手失败 |
| 401 / 403 | 鉴权、授权、WAF 拒绝 | 哪一层生成响应、命中何种规则 |
| 413 / 431 | Body 或 Header 限制 | 是否发生解压、转换或 Cookie 膨胀 |
| 429 | 限流或配额 | 作用维度、实例范围、重试提示 |
| 502 | 回源通信或响应异常 | 协议、端口、TLS、连接重置 |
| 503 | 无健康后端、过载或主动不可用 | ELB 后端与 Service Endpoint 是否可用 |
| 504 | 某个代理等待上游超时 | 超时类型、真实耗时与下游完成状态 |
相同状态码可以来自不同层,具体映射也因产品而异。先确定响应生成者,再判断 是否已经转发,避免把所有 5xx 都归因于业务代码或某一个网关。
建立跨层关联
可信入口应维护请求标识,并按统一约定传播 Trace Context。记录 Host、Path、 路由、后端、响应码、总耗时与上游耗时,再结合 WAF 规则日志、网关访问日志、 集群 Events 和应用日志还原路径。请求标识用于关联,不用于授权,也不要在日志中 记录完整 Token 或敏感 Body。
网关总耗时与上游耗时的差值有助于寻找排队、连接或代理处理开销,但指标口径应 一致。异步消息链路需要显式传播上下文,才能继续关联消费者处理过程。
%3btext-align:center%3b%7d%23mermaid-2 .edgeLabel p%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-2 .edgeLabel rect%7bopacity:0.5%3bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bfill:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-2 .labelBkg%7bbackground-color:rgba(232%2c 232%2c 232%2c 0.5)%3b%7d%23mermaid-2 .cluster rect%7bfill:%23ffffde%3bstroke:%23aaaa33%3bstroke-width:1px%3b%7d%23mermaid-2 .cluster text%7bfill:%23333%3b%7d%23mermaid-2 .cluster span%7bcolor:%23333%3b%7d%23mermaid-2 .node .collapsed-indicator%7bfill:%23aaaa33%3bstroke:none%3bopacity:0.6%3b%7d%23mermaid-2 .node .collapsed-separator%7bstroke:%23aaaa33%3bstroke-width:0.75px%3b%7d%23mermaid-2 div.mermaidTooltip%7bposition:absolute%3btext-align:center%3bmax-width:200px%3bpadding:2px%3bfont-family:arial%2csans-serif%3bfont-size:12px%3bbackground:hsl(80%2c 100%25%2c 96.2745098039%25)%3bborder:1px solid %23aaaa33%3bborder-radius:2px%3bpointer-events:none%3bz-index:100%3b%7d%23mermaid-2 .flowchartTitleText%7btext-anchor:middle%3bfont-size:18px%3bfill:%23333%3b%7d%23mermaid-2 rect.text%7bfill:none%3bstroke-width:0%3b%7d%23mermaid-2 .icon-shape%2c%23mermaid-2 .image-shape%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3btext-align:center%3b%7d%23mermaid-2 .icon-shape p%2c%23mermaid-2 .image-shape p%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bpadding:2px%3b%7d%23mermaid-2 .icon-shape .label rect%2c%23mermaid-2 .image-shape .label rect%7bopacity:0.5%3bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bfill:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-2 .label-icon%7bdisplay:inline-block%3bheight:1em%3boverflow:visible%3bvertical-align:-0.125em%3b%7d%23mermaid-2 .node .label-icon path%7bfill:currentColor%3bstroke:revert%3bstroke-width:revert%3b%7d%23mermaid-2 .node .neo-node%7bstroke:%239370DB%3b%7d%23mermaid-2 %5bdata-look='neo'%5d.node rect%2c%23mermaid-2 %5bdata-look='neo'%5d.cluster rect%2c%23mermaid-2 %5bdata-look='neo'%5d.node polygon%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-2 %5bdata-look='neo'%5d.swimlane.cluster rect%7bfilter:none%3b%7d%23mermaid-2 %5bdata-look='neo'%5d.node path%7bstroke:%239370DB%3bstroke-width:1px%3b%7d%23mermaid-2 %5bdata-look='neo'%5d.node .outer-path%7bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-2 %5bdata-look='neo'%5d.node .neo-line path%7bstroke:%239370DB%3bfilter:none%3b%7d%23mermaid-2 %5bdata-look='neo'%5d.node circle%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-2 %5bdata-look='neo'%5d.node circle .state-start%7bfill:black%3b%7d%23mermaid-2 %5bdata-look='neo'%5d.icon-shape .icon%7bfill:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-2 %5bdata-look='neo'%5d.icon-shape .icon-neo path%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-2 :root%7b--mermaid-font-family:arial%2csans-serif%3b%7d%3c/style%3e%3cg%3e%3cmarker id='mermaid-2_flowchart-v2-pointEnd' class='marker flowchart-v2' viewBox='0 0 10 10' refX='5' refY='5' markerUnits='userSpaceOnUse' markerWidth='8' markerHeight='8' orient='auto'%3e%3cpath d='M 0 0 L 10 5 L 0 10 z' class='arrowMarkerPath' style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-pointStart' class='marker flowchart-v2' viewBox='0 0 10 10' refX='4.5' refY='5' markerUnits='userSpaceOnUse' markerWidth='8' markerHeight='8' orient='auto'%3e%3cpath d='M 0 5 L 10 10 L 10 0 z' class='arrowMarkerPath' style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-pointEnd-margin' class='marker flowchart-v2' viewBox='0 0 11.5 14' refX='11.5' refY='7' markerUnits='userSpaceOnUse' markerWidth='10.5' markerHeight='14' orient='auto'%3e%3cpath d='M 0 0 L 11.5 7 L 0 14 z' class='arrowMarkerPath' style='stroke-width: 0%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-pointStart-margin' class='marker flowchart-v2' viewBox='0 0 11.5 14' refX='1' refY='7' markerUnits='userSpaceOnUse' markerWidth='11.5' markerHeight='14' orient='auto'%3e%3cpolygon points='0%2c7 11.5%2c14 11.5%2c0' class='arrowMarkerPath' style='stroke-width: 0%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-circleEnd' class='marker flowchart-v2' viewBox='0 0 10 10' refX='11' refY='5' markerUnits='userSpaceOnUse' markerWidth='11' markerHeight='11' orient='auto'%3e%3ccircle cx='5' cy='5' r='5' class='arrowMarkerPath' style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-circleStart' class='marker flowchart-v2' viewBox='0 0 10 10' refX='-1' refY='5' markerUnits='userSpaceOnUse' markerWidth='11' markerHeight='11' orient='auto'%3e%3ccircle cx='5' cy='5' r='5' class='arrowMarkerPath' style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-circleEnd-margin' class='marker flowchart-v2' viewBox='0 0 10 10' refY='5' refX='12.25' markerUnits='userSpaceOnUse' markerWidth='14' markerHeight='14' orient='auto'%3e%3ccircle cx='5' cy='5' r='5' class='arrowMarkerPath' style='stroke-width: 0%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-circleStart-margin' class='marker flowchart-v2' viewBox='0 0 10 10' refX='-2' refY='5' markerUnits='userSpaceOnUse' markerWidth='14' markerHeight='14' orient='auto'%3e%3ccircle cx='5' cy='5' r='5' class='arrowMarkerPath' style='stroke-width: 0%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-crossEnd' class='marker cross flowchart-v2' viewBox='0 0 11 11' refX='12' refY='5.2' markerUnits='userSpaceOnUse' markerWidth='11' markerHeight='11' orient='auto'%3e%3cpath d='M 1%2c1 l 9%2c9 M 10%2c1 l -9%2c9' class='arrowMarkerPath' style='stroke-width: 2%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-crossStart' class='marker cross flowchart-v2' viewBox='0 0 11 11' refX='-1' refY='5.2' markerUnits='userSpaceOnUse' markerWidth='11' markerHeight='11' orient='auto'%3e%3cpath d='M 1%2c1 l 9%2c9 M 10%2c1 l -9%2c9' class='arrowMarkerPath' style='stroke-width: 2%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-crossEnd-margin' class='marker cross flowchart-v2' viewBox='0 0 15 15' refX='17.7' refY='7.5' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto'%3e%3cpath d='M 1%2c1 L 14%2c14 M 1%2c14 L 14%2c1' class='arrowMarkerPath' style='stroke-width: 2.5%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-crossStart-margin' class='marker cross flowchart-v2' viewBox='0 0 15 15' refX='-3.5' refY='7.5' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto'%3e%3cpath d='M 1%2c1 L 14%2c14 M 1%2c14 L 14%2c1' class='arrowMarkerPath' style='stroke-width: 2.5%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cg class='root'%3e%3cg class='clusters'/%3e%3cg class='edgePaths'%3e%3cpath d='M167.594%2c35L171.76%2c35C175.927%2c35%2c184.26%2c35%2c191.927%2c35C199.594%2c35%2c206.594%2c35%2c210.094%2c35L213.594%2c35' id='mermaid-2-L_DNS_TCP_0' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' style='%3b' data-edge='true' data-et='edge' data-id='L_DNS_TCP_0' data-points='W3sieCI6MTY3LjU5Mzc1LCJ5IjozNX0seyJ4IjoxOTIuNTkzNzUsInkiOjM1fSx7IngiOjIxNy41OTM3NSwieSI6MzV9XQ==' data-look='classic' marker-end='url(%23mermaid-2_flowchart-v2-pointEnd)'/%3e%3cpath d='M379.578%2c35L383.745%2c35C387.911%2c35%2c396.245%2c35%2c403.911%2c35C411.578%2c35%2c418.578%2c35%2c422.078%2c35L425.578%2c35' id='mermaid-2-L_TCP_WAF_0' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' style='%3b' data-edge='true' data-et='edge' data-id='L_TCP_WAF_0' data-points='W3sieCI6Mzc5LjU3ODEyNSwieSI6MzV9LHsieCI6NDA0LjU3ODEyNSwieSI6MzV9LHsieCI6NDI5LjU3ODEyNSwieSI6MzV9XQ==' data-look='classic' marker-end='url(%23mermaid-2_flowchart-v2-pointEnd)'/%3e%3cpath d='M590.344%2c35L594.51%2c35C598.677%2c35%2c607.01%2c35%2c614.677%2c35C622.344%2c35%2c629.344%2c35%2c632.844%2c35L636.344%2c35' id='mermaid-2-L_WAF_LB_0' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' style='%3b' data-edge='true' data-et='edge' data-id='L_WAF_LB_0' data-points='W3sieCI6NTkwLjM0Mzc1LCJ5IjozNX0seyJ4Ijo2MTUuMzQzNzUsInkiOjM1fSx7IngiOjY0MC4zNDM3NSwieSI6MzV9XQ==' data-look='classic' marker-end='url(%23mermaid-2_flowchart-v2-pointEnd)'/%3e%3cpath d='M891.563%2c35L895.729%2c35C899.896%2c35%2c908.229%2c35%2c915.896%2c35C923.563%2c35%2c930.563%2c35%2c934.063%2c35L937.563%2c35' id='mermaid-2-L_LB_API_0' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' style='%3b' data-edge='true' data-et='edge' data-id='L_LB_API_0' data-points='W3sieCI6ODkxLjU2MjUsInkiOjM1fSx7IngiOjkxNi41NjI1LCJ5IjozNX0seyJ4Ijo5NDEuNTYyNSwieSI6MzV9XQ==' data-look='classic' marker-end='url(%23mermaid-2_flowchart-v2-pointEnd)'/%3e%3cpath d='M1167.859%2c35L1172.026%2c35C1176.193%2c35%2c1184.526%2c35%2c1192.193%2c35C1199.859%2c35%2c1206.859%2c35%2c1210.359%2c35L1213.859%2c35' id='mermaid-2-L_API_Route_0' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' style='%3b' data-edge='true' data-et='edge' data-id='L_API_Route_0' data-points='W3sieCI6MTE2Ny44NTkzNzUsInkiOjM1fSx7IngiOjExOTIuODU5Mzc1LCJ5IjozNX0seyJ4IjoxMjE3Ljg1OTM3NSwieSI6MzV9XQ==' data-look='classic' marker-end='url(%23mermaid-2_flowchart-v2-pointEnd)'/%3e%3cpath d='M1452.188%2c35L1456.354%2c35C1460.521%2c35%2c1468.854%2c35%2c1476.521%2c35C1484.188%2c35%2c1491.188%2c35%2c1494.688%2c35L1498.188%2c35' id='mermaid-2-L_Route_App_0' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' style='%3b' data-edge='true' data-et='edge' data-id='L_Route_App_0' data-points='W3sieCI6MTQ1Mi4xODc1LCJ5IjozNX0seyJ4IjoxNDc3LjE4NzUsInkiOjM1fSx7IngiOjE1MDIuMTg3NSwieSI6MzV9XQ==' data-look='classic' marker-end='url(%23mermaid-2_flowchart-v2-pointEnd)'/%3e%3c/g%3e%3cg class='edgeLabels'%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_DNS_TCP_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_TCP_WAF_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_WAF_LB_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_LB_API_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_API_Route_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_Route_App_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg class='nodes'%3e%3cg class='node default' id='mermaid-2-flowchart-DNS-0' data-look='classic' transform='translate(87.796875%2c 35)'%3e%3crect class='basic label-container' style='' x='-79.796875' y='-27' width='159.59375' height='54'/%3e%3cg class='label' style='' transform='translate(-49.796875%2c -12)'%3e%3crect/%3e%3cforeignObject width='99.59375' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eResolve Entry%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-2-flowchart-TCP-1' data-look='classic' transform='translate(298.5859375%2c 35)'%3e%3crect class='basic label-container' style='' x='-80.9921875' y='-27' width='161.984375' height='54'/%3e%3cg class='label' style='' transform='translate(-50.9921875%2c -12)'%3e%3crect/%3e%3cforeignObject width='101.984375' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eConnect / TLS%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-2-flowchart-WAF-3' data-look='classic' transform='translate(509.9609375%2c 35)'%3e%3crect class='basic label-container' style='' x='-80.3828125' y='-27' width='160.765625' height='54'/%3e%3cg class='label' style='' transform='translate(-50.3828125%2c -12)'%3e%3crect/%3e%3cforeignObject width='100.765625' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eWAF Decision%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-2-flowchart-LB-5' data-look='classic' transform='translate(765.953125%2c 35)'%3e%3crect class='basic label-container' style='' x='-125.609375' y='-27' width='251.21875' height='54'/%3e%3cg class='label' style='' transform='translate(-95.609375%2c -12)'%3e%3crect/%3e%3cforeignObject width='191.21875' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eListener / Healthy Backend%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-2-flowchart-API-7' data-look='classic' transform='translate(1054.7109375%2c 35)'%3e%3crect class='basic label-container' style='' x='-113.1484375' y='-27' width='226.296875' height='54'/%3e%3cg class='label' style='' transform='translate(-83.1484375%2c -12)'%3e%3crect/%3e%3cforeignObject width='166.296875' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eAPI Match / Auth / Limit%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-2-flowchart-Route-9' data-look='classic' transform='translate(1335.0234375%2c 35)'%3e%3crect class='basic label-container' style='' x='-117.1640625' y='-27' width='234.328125' height='54'/%3e%3cg class='label' style='' transform='translate(-87.1640625%2c -12)'%3e%3crect/%3e%3cforeignObject width='174.328125' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eCluster Route / Endpoint%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-2-flowchart-App-11' data-look='classic' transform='translate(1617.1328125%2c 35)'%3e%3crect class='basic label-container' style='' x='-114.9453125' y='-27' width='229.890625' height='54'/%3e%3cg class='label' style='' transform='translate(-84.9453125%2c -12)'%3e%3crect/%3e%3cforeignObject width='169.890625' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eReady Pod / Application%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cdefs%3e%3cfilter id='mermaid-2-drop-shadow' height='130%25' width='130%25'%3e%3cfeDropShadow dx='4' dy='4' stdDeviation='0' flood-opacity='0.06' flood-color='black'/%3e%3c/filter%3e%3c/defs%3e%3cdefs%3e%3cfilter id='mermaid-2-drop-shadow-small' height='150%25' width='150%25'%3e%3cfeDropShadow dx='2' dy='2' stdDeviation='0' flood-opacity='0.06' flood-color='black'/%3e%3c/filter%3e%3c/defs%3e%3c/svg%3e)
%3btext-align:center%3b%7d%23mermaid-dark-2%20.edgeLabel%20p%7bbackground-color:hsl(0%2c%200%25%2c%2034.4117647059%25)%3b%7d%23mermaid-dark-2%20.edgeLabel%20rect%7bopacity:0.5%3bbackground-color:hsl(0%2c%200%25%2c%2034.4117647059%25)%3bfill:hsl(0%2c%200%25%2c%2034.4117647059%25)%3b%7d%23mermaid-dark-2%20.labelBkg%7bbackground-color:rgba(87.75%2c%2087.75%2c%2087.75%2c%200.5)%3b%7d%23mermaid-dark-2%20.cluster%20rect%7bfill:hsl(180%2c%201.5873015873%25%2c%2028.3529411765%25)%3bstroke:rgba(255%2c%20255%2c%20255%2c%200.25)%3bstroke-width:1px%3b%7d%23mermaid-dark-2%20.cluster%20text%7bfill:%23F9FFFE%3b%7d%23mermaid-dark-2%20.cluster%20span%7bcolor:%23F9FFFE%3b%7d%23mermaid-dark-2%20.node%20.collapsed-indicator%7bfill:rgba(255%2c%20255%2c%20255%2c%200.25)%3bstroke:none%3bopacity:0.6%3b%7d%23mermaid-dark-2%20.node%20.collapsed-separator%7bstroke:rgba(255%2c%20255%2c%20255%2c%200.25)%3bstroke-width:0.75px%3b%7d%23mermaid-dark-2%20div.mermaidTooltip%7bposition:absolute%3btext-align:center%3bmax-width:200px%3bpadding:2px%3bfont-family:arial%2csans-serif%3bfont-size:12px%3bbackground:hsl(20%2c%201.5873015873%25%2c%2012.3529411765%25)%3bborder:1px%20solid%20rgba(255%2c%20255%2c%20255%2c%200.25)%3bborder-radius:2px%3bpointer-events:none%3bz-index:100%3b%7d%23mermaid-dark-2%20.flowchartTitleText%7btext-anchor:middle%3bfont-size:18px%3bfill:%23ccc%3b%7d%23mermaid-dark-2%20rect.text%7bfill:none%3bstroke-width:0%3b%7d%23mermaid-dark-2%20.icon-shape%2c%23mermaid-dark-2%20.image-shape%7bbackground-color:hsl(0%2c%200%25%2c%2034.4117647059%25)%3btext-align:center%3b%7d%23mermaid-dark-2%20.icon-shape%20p%2c%23mermaid-dark-2%20.image-shape%20p%7bbackground-color:hsl(0%2c%200%25%2c%2034.4117647059%25)%3bpadding:2px%3b%7d%23mermaid-dark-2%20.icon-shape%20.label%20rect%2c%23mermaid-dark-2%20.image-shape%20.label%20rect%7bopacity:0.5%3bbackground-color:hsl(0%2c%200%25%2c%2034.4117647059%25)%3bfill:hsl(0%2c%200%25%2c%2034.4117647059%25)%3b%7d%23mermaid-dark-2%20.label-icon%7bdisplay:inline-block%3bheight:1em%3boverflow:visible%3bvertical-align:-0.125em%3b%7d%23mermaid-dark-2%20.node%20.label-icon%20path%7bfill:currentColor%3bstroke:revert%3bstroke-width:revert%3b%7d%23mermaid-dark-2%20.node%20.neo-node%7bstroke:%23ccc%3b%7d%23mermaid-dark-2%20%5bdata-look='neo'%5d.node%20rect%2c%23mermaid-dark-2%20%5bdata-look='neo'%5d.cluster%20rect%2c%23mermaid-dark-2%20%5bdata-look='neo'%5d.node%20polygon%7bstroke:url(%23mermaid-dark-2-gradient)%3bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-2%20%5bdata-look='neo'%5d.swimlane.cluster%20rect%7bfilter:none%3b%7d%23mermaid-dark-2%20%5bdata-look='neo'%5d.node%20path%7bstroke:url(%23mermaid-dark-2-gradient)%3bstroke-width:1px%3b%7d%23mermaid-dark-2%20%5bdata-look='neo'%5d.node%20.outer-path%7bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-2%20%5bdata-look='neo'%5d.node%20.neo-line%20path%7bstroke:%23ccc%3bfilter:none%3b%7d%23mermaid-dark-2%20%5bdata-look='neo'%5d.node%20circle%7bstroke:url(%23mermaid-dark-2-gradient)%3bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-2%20%5bdata-look='neo'%5d.node%20circle%20.state-start%7bfill:black%3b%7d%23mermaid-dark-2%20%5bdata-look='neo'%5d.icon-shape%20.icon%7bfill:url(%23mermaid-dark-2-gradient)%3bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-2%20%5bdata-look='neo'%5d.icon-shape%20.icon-neo%20path%7bstroke:url(%23mermaid-dark-2-gradient)%3bfilter:drop-shadow(%201px%202px%202px%20rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-dark-2%20:root%7b--mermaid-font-family:arial%2csans-serif%3b%7d%3c/style%3e%3cg%3e%3cmarker%20id='mermaid-dark-2_flowchart-v2-pointEnd'%20class='marker%20flowchart-v2'%20viewBox='0%200%2010%2010'%20refX='5'%20refY='5'%20markerUnits='userSpaceOnUse'%20markerWidth='8'%20markerHeight='8'%20orient='auto'%3e%3cpath%20d='M%200%200%20L%2010%205%20L%200%2010%20z'%20class='arrowMarkerPath'%20style='stroke-width:%201%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-2_flowchart-v2-pointStart'%20class='marker%20flowchart-v2'%20viewBox='0%200%2010%2010'%20refX='4.5'%20refY='5'%20markerUnits='userSpaceOnUse'%20markerWidth='8'%20markerHeight='8'%20orient='auto'%3e%3cpath%20d='M%200%205%20L%2010%2010%20L%2010%200%20z'%20class='arrowMarkerPath'%20style='stroke-width:%201%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-2_flowchart-v2-pointEnd-margin'%20class='marker%20flowchart-v2'%20viewBox='0%200%2011.5%2014'%20refX='11.5'%20refY='7'%20markerUnits='userSpaceOnUse'%20markerWidth='10.5'%20markerHeight='14'%20orient='auto'%3e%3cpath%20d='M%200%200%20L%2011.5%207%20L%200%2014%20z'%20class='arrowMarkerPath'%20style='stroke-width:%200%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-2_flowchart-v2-pointStart-margin'%20class='marker%20flowchart-v2'%20viewBox='0%200%2011.5%2014'%20refX='1'%20refY='7'%20markerUnits='userSpaceOnUse'%20markerWidth='11.5'%20markerHeight='14'%20orient='auto'%3e%3cpolygon%20points='0%2c7%2011.5%2c14%2011.5%2c0'%20class='arrowMarkerPath'%20style='stroke-width:%200%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-2_flowchart-v2-circleEnd'%20class='marker%20flowchart-v2'%20viewBox='0%200%2010%2010'%20refX='11'%20refY='5'%20markerUnits='userSpaceOnUse'%20markerWidth='11'%20markerHeight='11'%20orient='auto'%3e%3ccircle%20cx='5'%20cy='5'%20r='5'%20class='arrowMarkerPath'%20style='stroke-width:%201%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-2_flowchart-v2-circleStart'%20class='marker%20flowchart-v2'%20viewBox='0%200%2010%2010'%20refX='-1'%20refY='5'%20markerUnits='userSpaceOnUse'%20markerWidth='11'%20markerHeight='11'%20orient='auto'%3e%3ccircle%20cx='5'%20cy='5'%20r='5'%20class='arrowMarkerPath'%20style='stroke-width:%201%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-2_flowchart-v2-circleEnd-margin'%20class='marker%20flowchart-v2'%20viewBox='0%200%2010%2010'%20refY='5'%20refX='12.25'%20markerUnits='userSpaceOnUse'%20markerWidth='14'%20markerHeight='14'%20orient='auto'%3e%3ccircle%20cx='5'%20cy='5'%20r='5'%20class='arrowMarkerPath'%20style='stroke-width:%200%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-2_flowchart-v2-circleStart-margin'%20class='marker%20flowchart-v2'%20viewBox='0%200%2010%2010'%20refX='-2'%20refY='5'%20markerUnits='userSpaceOnUse'%20markerWidth='14'%20markerHeight='14'%20orient='auto'%3e%3ccircle%20cx='5'%20cy='5'%20r='5'%20class='arrowMarkerPath'%20style='stroke-width:%200%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-2_flowchart-v2-crossEnd'%20class='marker%20cross%20flowchart-v2'%20viewBox='0%200%2011%2011'%20refX='12'%20refY='5.2'%20markerUnits='userSpaceOnUse'%20markerWidth='11'%20markerHeight='11'%20orient='auto'%3e%3cpath%20d='M%201%2c1%20l%209%2c9%20M%2010%2c1%20l%20-9%2c9'%20class='arrowMarkerPath'%20style='stroke-width:%202%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-2_flowchart-v2-crossStart'%20class='marker%20cross%20flowchart-v2'%20viewBox='0%200%2011%2011'%20refX='-1'%20refY='5.2'%20markerUnits='userSpaceOnUse'%20markerWidth='11'%20markerHeight='11'%20orient='auto'%3e%3cpath%20d='M%201%2c1%20l%209%2c9%20M%2010%2c1%20l%20-9%2c9'%20class='arrowMarkerPath'%20style='stroke-width:%202%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-2_flowchart-v2-crossEnd-margin'%20class='marker%20cross%20flowchart-v2'%20viewBox='0%200%2015%2015'%20refX='17.7'%20refY='7.5'%20markerUnits='userSpaceOnUse'%20markerWidth='12'%20markerHeight='12'%20orient='auto'%3e%3cpath%20d='M%201%2c1%20L%2014%2c14%20M%201%2c14%20L%2014%2c1'%20class='arrowMarkerPath'%20style='stroke-width:%202.5%3b'/%3e%3c/marker%3e%3cmarker%20id='mermaid-dark-2_flowchart-v2-crossStart-margin'%20class='marker%20cross%20flowchart-v2'%20viewBox='0%200%2015%2015'%20refX='-3.5'%20refY='7.5'%20markerUnits='userSpaceOnUse'%20markerWidth='12'%20markerHeight='12'%20orient='auto'%3e%3cpath%20d='M%201%2c1%20L%2014%2c14%20M%201%2c14%20L%2014%2c1'%20class='arrowMarkerPath'%20style='stroke-width:%202.5%3b%20stroke-dasharray:%201%2c%200%3b'/%3e%3c/marker%3e%3cg%20class='root'%3e%3cg%20class='clusters'/%3e%3cg%20class='edgePaths'%3e%3cpath%20d='M167.594%2c35L171.76%2c35C175.927%2c35%2c184.26%2c35%2c191.927%2c35C199.594%2c35%2c206.594%2c35%2c210.094%2c35L213.594%2c35'%20id='mermaid-dark-2-L_DNS_TCP_0'%20class='edge-thickness-normal%20edge-pattern-solid%20edge-thickness-normal%20edge-pattern-solid%20flowchart-link'%20style='%3b'%20data-edge='true'%20data-et='edge'%20data-id='L_DNS_TCP_0'%20data-points='W3sieCI6MTY3LjU5Mzc1LCJ5IjozNX0seyJ4IjoxOTIuNTkzNzUsInkiOjM1fSx7IngiOjIxNy41OTM3NSwieSI6MzV9XQ=='%20data-look='classic'%20marker-end='url(%23mermaid-dark-2_flowchart-v2-pointEnd)'/%3e%3cpath%20d='M379.578%2c35L383.745%2c35C387.911%2c35%2c396.245%2c35%2c403.911%2c35C411.578%2c35%2c418.578%2c35%2c422.078%2c35L425.578%2c35'%20id='mermaid-dark-2-L_TCP_WAF_0'%20class='edge-thickness-normal%20edge-pattern-solid%20edge-thickness-normal%20edge-pattern-solid%20flowchart-link'%20style='%3b'%20data-edge='true'%20data-et='edge'%20data-id='L_TCP_WAF_0'%20data-points='W3sieCI6Mzc5LjU3ODEyNSwieSI6MzV9LHsieCI6NDA0LjU3ODEyNSwieSI6MzV9LHsieCI6NDI5LjU3ODEyNSwieSI6MzV9XQ=='%20data-look='classic'%20marker-end='url(%23mermaid-dark-2_flowchart-v2-pointEnd)'/%3e%3cpath%20d='M590.344%2c35L594.51%2c35C598.677%2c35%2c607.01%2c35%2c614.677%2c35C622.344%2c35%2c629.344%2c35%2c632.844%2c35L636.344%2c35'%20id='mermaid-dark-2-L_WAF_LB_0'%20class='edge-thickness-normal%20edge-pattern-solid%20edge-thickness-normal%20edge-pattern-solid%20flowchart-link'%20style='%3b'%20data-edge='true'%20data-et='edge'%20data-id='L_WAF_LB_0'%20data-points='W3sieCI6NTkwLjM0Mzc1LCJ5IjozNX0seyJ4Ijo2MTUuMzQzNzUsInkiOjM1fSx7IngiOjY0MC4zNDM3NSwieSI6MzV9XQ=='%20data-look='classic'%20marker-end='url(%23mermaid-dark-2_flowchart-v2-pointEnd)'/%3e%3cpath%20d='M891.563%2c35L895.729%2c35C899.896%2c35%2c908.229%2c35%2c915.896%2c35C923.563%2c35%2c930.563%2c35%2c934.063%2c35L937.563%2c35'%20id='mermaid-dark-2-L_LB_API_0'%20class='edge-thickness-normal%20edge-pattern-solid%20edge-thickness-normal%20edge-pattern-solid%20flowchart-link'%20style='%3b'%20data-edge='true'%20data-et='edge'%20data-id='L_LB_API_0'%20data-points='W3sieCI6ODkxLjU2MjUsInkiOjM1fSx7IngiOjkxNi41NjI1LCJ5IjozNX0seyJ4Ijo5NDEuNTYyNSwieSI6MzV9XQ=='%20data-look='classic'%20marker-end='url(%23mermaid-dark-2_flowchart-v2-pointEnd)'/%3e%3cpath%20d='M1167.859%2c35L1172.026%2c35C1176.193%2c35%2c1184.526%2c35%2c1192.193%2c35C1199.859%2c35%2c1206.859%2c35%2c1210.359%2c35L1213.859%2c35'%20id='mermaid-dark-2-L_API_Route_0'%20class='edge-thickness-normal%20edge-pattern-solid%20edge-thickness-normal%20edge-pattern-solid%20flowchart-link'%20style='%3b'%20data-edge='true'%20data-et='edge'%20data-id='L_API_Route_0'%20data-points='W3sieCI6MTE2Ny44NTkzNzUsInkiOjM1fSx7IngiOjExOTIuODU5Mzc1LCJ5IjozNX0seyJ4IjoxMjE3Ljg1OTM3NSwieSI6MzV9XQ=='%20data-look='classic'%20marker-end='url(%23mermaid-dark-2_flowchart-v2-pointEnd)'/%3e%3cpath%20d='M1452.188%2c35L1456.354%2c35C1460.521%2c35%2c1468.854%2c35%2c1476.521%2c35C1484.188%2c35%2c1491.188%2c35%2c1494.688%2c35L1498.188%2c35'%20id='mermaid-dark-2-L_Route_App_0'%20class='edge-thickness-normal%20edge-pattern-solid%20edge-thickness-normal%20edge-pattern-solid%20flowchart-link'%20style='%3b'%20data-edge='true'%20data-et='edge'%20data-id='L_Route_App_0'%20data-points='W3sieCI6MTQ1Mi4xODc1LCJ5IjozNX0seyJ4IjoxNDc3LjE4NzUsInkiOjM1fSx7IngiOjE1MDIuMTg3NSwieSI6MzV9XQ=='%20data-look='classic'%20marker-end='url(%23mermaid-dark-2_flowchart-v2-pointEnd)'/%3e%3c/g%3e%3cg%20class='edgeLabels'%3e%3cg%20class='edgeLabel'%3e%3cg%20class='label'%20data-id='L_DNS_TCP_0'%20transform='translate(0%2c%200)'%3e%3cforeignObject%20width='0'%20height='0'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20class='labelBkg'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='edgeLabel'%3e%3cg%20class='label'%20data-id='L_TCP_WAF_0'%20transform='translate(0%2c%200)'%3e%3cforeignObject%20width='0'%20height='0'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20class='labelBkg'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='edgeLabel'%3e%3cg%20class='label'%20data-id='L_WAF_LB_0'%20transform='translate(0%2c%200)'%3e%3cforeignObject%20width='0'%20height='0'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20class='labelBkg'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='edgeLabel'%3e%3cg%20class='label'%20data-id='L_LB_API_0'%20transform='translate(0%2c%200)'%3e%3cforeignObject%20width='0'%20height='0'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20class='labelBkg'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='edgeLabel'%3e%3cg%20class='label'%20data-id='L_API_Route_0'%20transform='translate(0%2c%200)'%3e%3cforeignObject%20width='0'%20height='0'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20class='labelBkg'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='edgeLabel'%3e%3cg%20class='label'%20data-id='L_Route_App_0'%20transform='translate(0%2c%200)'%3e%3cforeignObject%20width='0'%20height='0'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20class='labelBkg'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg%20class='nodes'%3e%3cg%20class='node%20default'%20id='mermaid-dark-2-flowchart-DNS-0'%20data-look='classic'%20transform='translate(87.796875%2c%2035)'%3e%3crect%20class='basic%20label-container'%20style=''%20x='-79.796875'%20y='-27'%20width='159.59375'%20height='54'/%3e%3cg%20class='label'%20style=''%20transform='translate(-49.796875%2c%20-12)'%3e%3crect/%3e%3cforeignObject%20width='99.59375'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='nodeLabel'%3e%3cp%3eResolve%20Entry%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='node%20default'%20id='mermaid-dark-2-flowchart-TCP-1'%20data-look='classic'%20transform='translate(298.5859375%2c%2035)'%3e%3crect%20class='basic%20label-container'%20style=''%20x='-80.9921875'%20y='-27'%20width='161.984375'%20height='54'/%3e%3cg%20class='label'%20style=''%20transform='translate(-50.9921875%2c%20-12)'%3e%3crect/%3e%3cforeignObject%20width='101.984375'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='nodeLabel'%3e%3cp%3eConnect%20/%20TLS%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='node%20default'%20id='mermaid-dark-2-flowchart-WAF-3'%20data-look='classic'%20transform='translate(509.9609375%2c%2035)'%3e%3crect%20class='basic%20label-container'%20style=''%20x='-80.3828125'%20y='-27'%20width='160.765625'%20height='54'/%3e%3cg%20class='label'%20style=''%20transform='translate(-50.3828125%2c%20-12)'%3e%3crect/%3e%3cforeignObject%20width='100.765625'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='nodeLabel'%3e%3cp%3eWAF%20Decision%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='node%20default'%20id='mermaid-dark-2-flowchart-LB-5'%20data-look='classic'%20transform='translate(765.953125%2c%2035)'%3e%3crect%20class='basic%20label-container'%20style=''%20x='-125.609375'%20y='-27'%20width='251.21875'%20height='54'/%3e%3cg%20class='label'%20style=''%20transform='translate(-95.609375%2c%20-12)'%3e%3crect/%3e%3cforeignObject%20width='191.21875'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='nodeLabel'%3e%3cp%3eListener%20/%20Healthy%20Backend%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='node%20default'%20id='mermaid-dark-2-flowchart-API-7'%20data-look='classic'%20transform='translate(1054.7109375%2c%2035)'%3e%3crect%20class='basic%20label-container'%20style=''%20x='-113.1484375'%20y='-27'%20width='226.296875'%20height='54'/%3e%3cg%20class='label'%20style=''%20transform='translate(-83.1484375%2c%20-12)'%3e%3crect/%3e%3cforeignObject%20width='166.296875'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='nodeLabel'%3e%3cp%3eAPI%20Match%20/%20Auth%20/%20Limit%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='node%20default'%20id='mermaid-dark-2-flowchart-Route-9'%20data-look='classic'%20transform='translate(1335.0234375%2c%2035)'%3e%3crect%20class='basic%20label-container'%20style=''%20x='-117.1640625'%20y='-27'%20width='234.328125'%20height='54'/%3e%3cg%20class='label'%20style=''%20transform='translate(-87.1640625%2c%20-12)'%3e%3crect/%3e%3cforeignObject%20width='174.328125'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='nodeLabel'%3e%3cp%3eCluster%20Route%20/%20Endpoint%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg%20class='node%20default'%20id='mermaid-dark-2-flowchart-App-11'%20data-look='classic'%20transform='translate(1617.1328125%2c%2035)'%3e%3crect%20class='basic%20label-container'%20style=''%20x='-114.9453125'%20y='-27'%20width='229.890625'%20height='54'/%3e%3cg%20class='label'%20style=''%20transform='translate(-84.9453125%2c%20-12)'%3e%3crect/%3e%3cforeignObject%20width='169.890625'%20height='24'%3e%3cdiv%20xmlns='http://www.w3.org/1999/xhtml'%20style='display:%20table-cell%3b%20white-space:%20nowrap%3b%20line-height:%201.5%3b%20max-width:%20200px%3b%20text-align:%20center%3b'%3e%3cspan%20class='nodeLabel'%3e%3cp%3eReady%20Pod%20/%20Application%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cdefs%3e%3cfilter%20id='mermaid-dark-2-drop-shadow'%20height='130%25'%20width='130%25'%3e%3cfeDropShadow%20dx='4'%20dy='4'%20stdDeviation='0'%20flood-opacity='0.06'%20flood-color='white'/%3e%3c/filter%3e%3c/defs%3e%3cdefs%3e%3cfilter%20id='mermaid-dark-2-drop-shadow-small'%20height='150%25'%20width='150%25'%3e%3cfeDropShadow%20dx='2'%20dy='2'%20stdDeviation='0'%20flood-opacity='0.06'%20flood-color='white'/%3e%3c/filter%3e%3c/defs%3e%3clinearGradient%20id='mermaid-dark-2-gradient'%20gradientUnits='objectBoundingBox'%20x1='0%25'%20y1='0%25'%20x2='100%25'%20y2='0%25'%3e%3cstop%20offset='0%25'%20stop-color='%23cccccc'%20stop-opacity='1'/%3e%3cstop%20offset='100%25'%20stop-color='hsl(180%2c%200%25%2c%2018.3529411765%25)'%20stop-opacity='1'/%3e%3c/linearGradient%3e%3c/svg%3e)
入口迁移和策略发布应验证 DNS、证书、域名、路由、回源和观测能力,再逐步切流。 DNS 权重、后端权重与 API 路由分流的粒度不同,回退还要考虑旧连接和缓存。
把各层职责、超时语义与信任边界记录清楚,才能让入口既能保护系统,也能在更新、 故障和流量变化时保持可解释的行为。后续讨论服务网格时,这套入口模型还会进一步 延伸到服务之间的东西向通信。